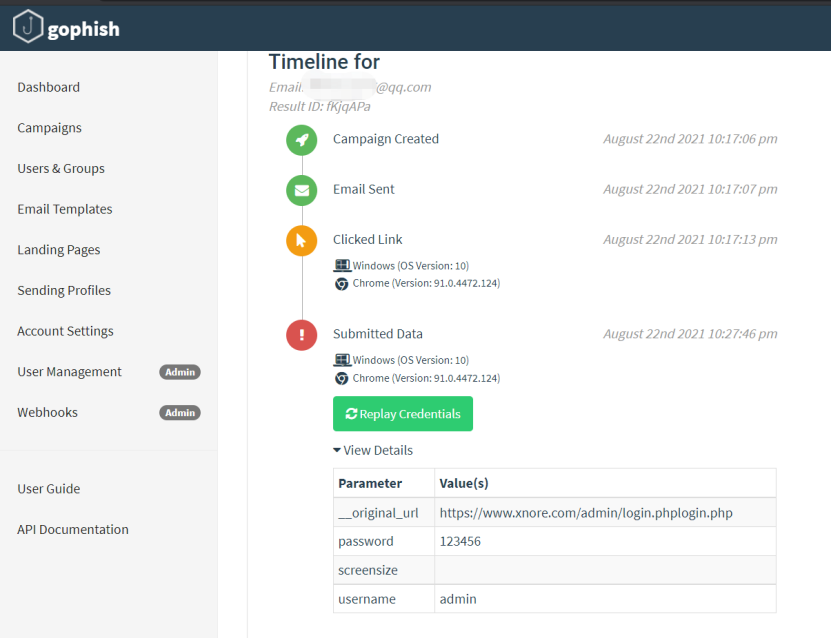
Gophish是一个开源钓鱼工具包,专为企业和渗透测试人员设计。它提供了快速轻松地设置和执行钓鱼活动和安全意识培训的能力。
环境搭建
项目地址 https://github.com/gophish/gophish/releases/
我们只需要下载对应系统版本的安装文件,解压后直接运行即可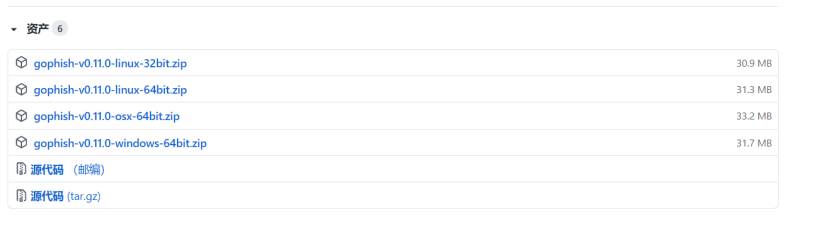
在vps搭建的话需要修改config.json文件
listen_url默认值为127.0.0.1修改为0.0.0.0
假如80端口被占用的话还需要修改listen_url
以下为修改后的参数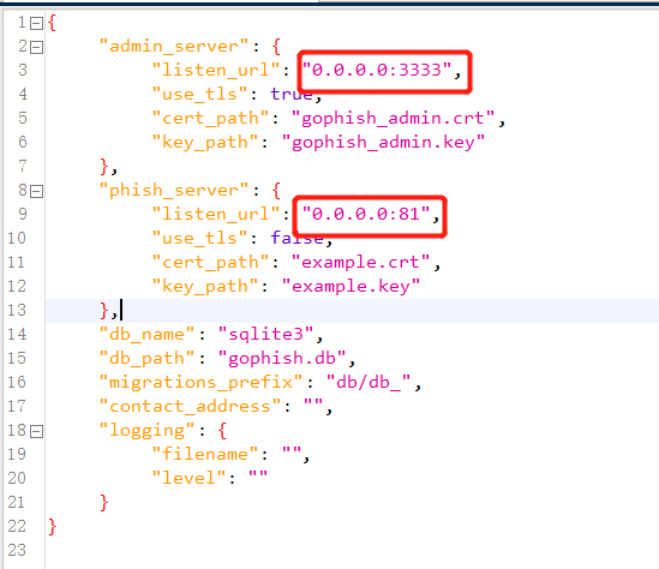
./gophish启动gophish
这里是我们的初始用户和密码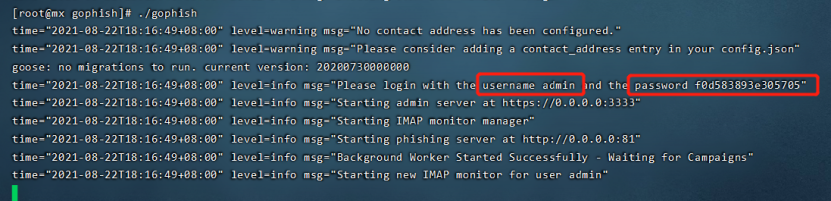
打开浏览器输入ip+端口 https://ip:3333
使用日志输出的初始用户名和密码登录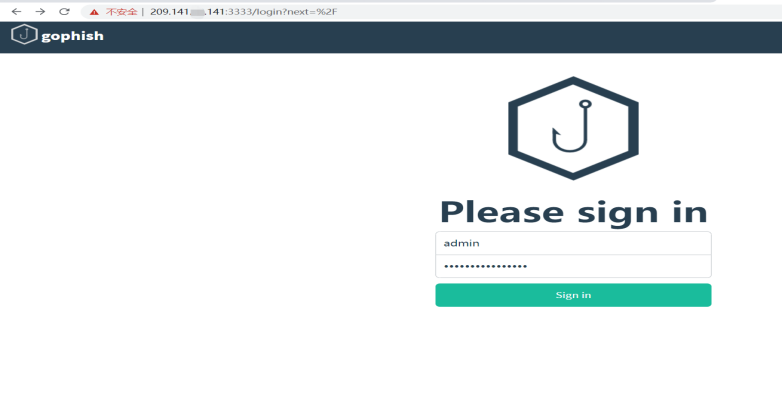
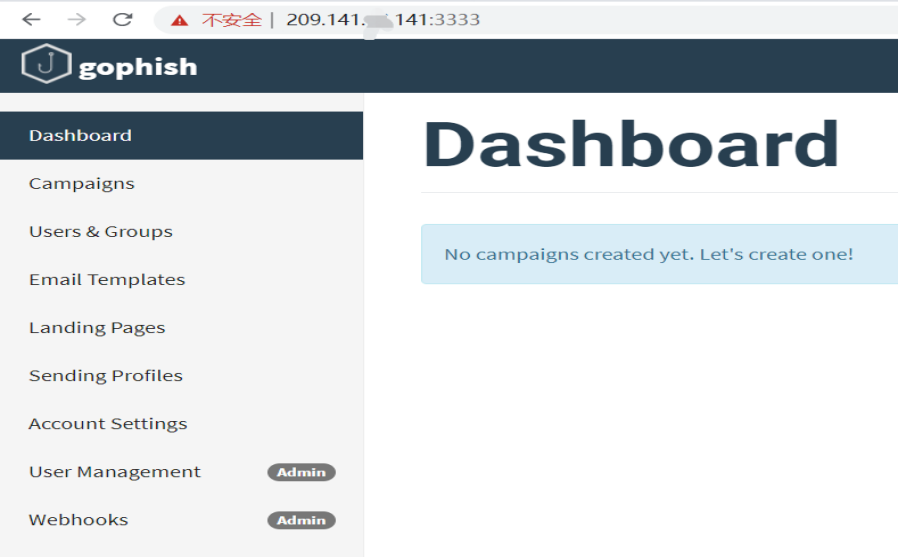
需要在邮箱开启SMTP服务并获取授权码
我使用的QQ邮箱,登陆邮箱后点击设置-账户-开启SMTP服务-生成授权码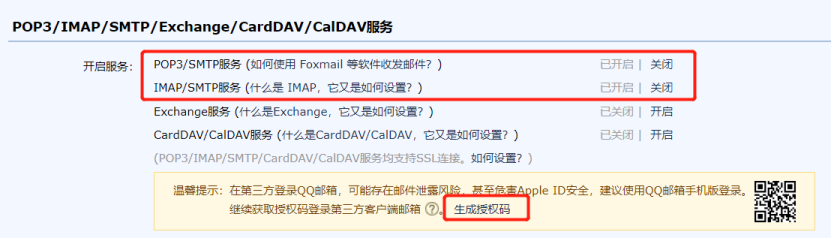
配置发件人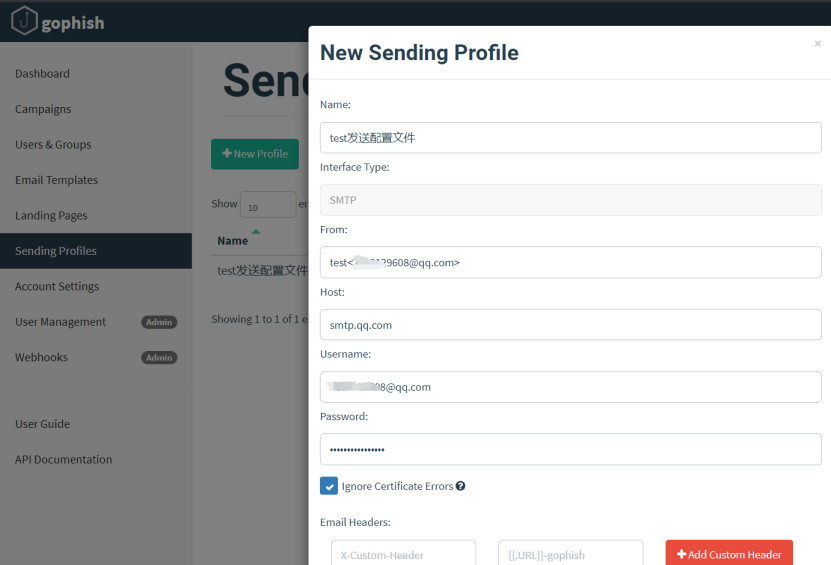
测试发件配置是否正常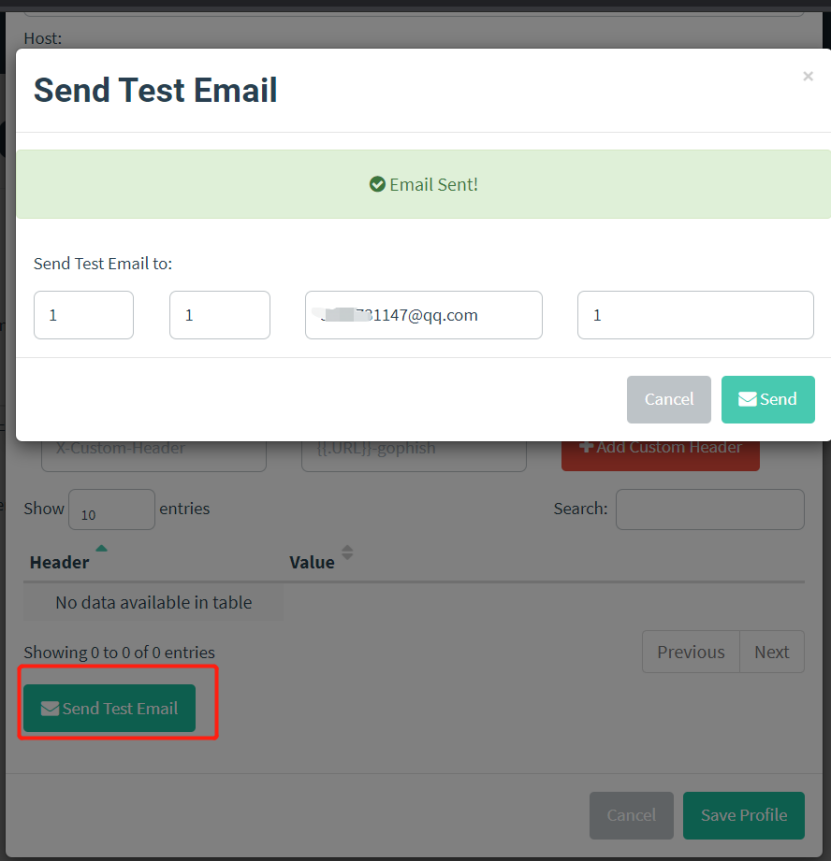
设定发送目标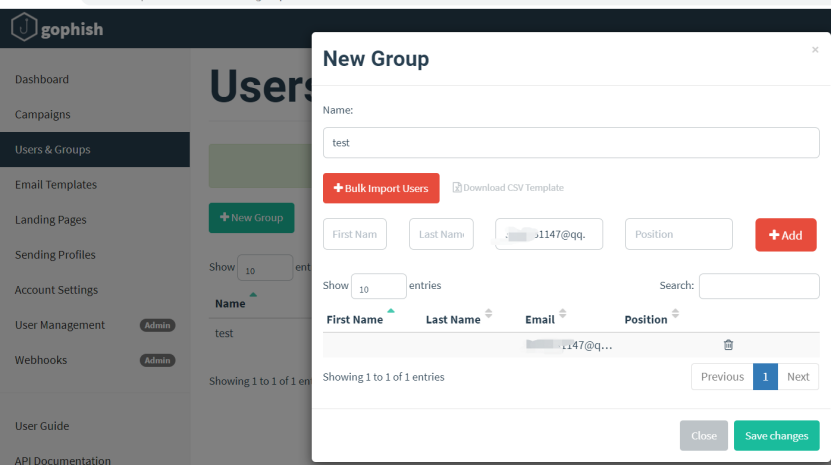
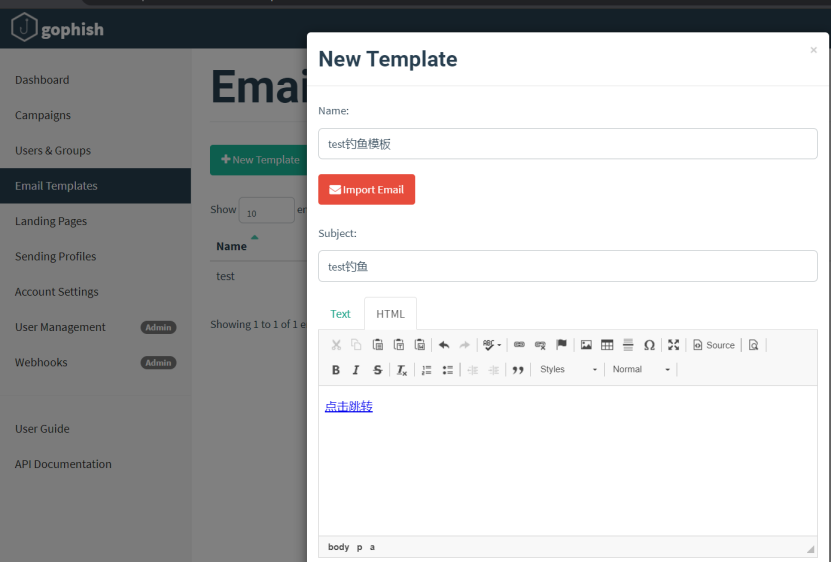
设定发送邮件内容
先从邮箱导出一份eml文件
点击Import Email将eml内容复制进去
伪造登陆页面
输入要伪造的网站域名可以对目标网页进行克隆
点击Import Site输入要克隆的域名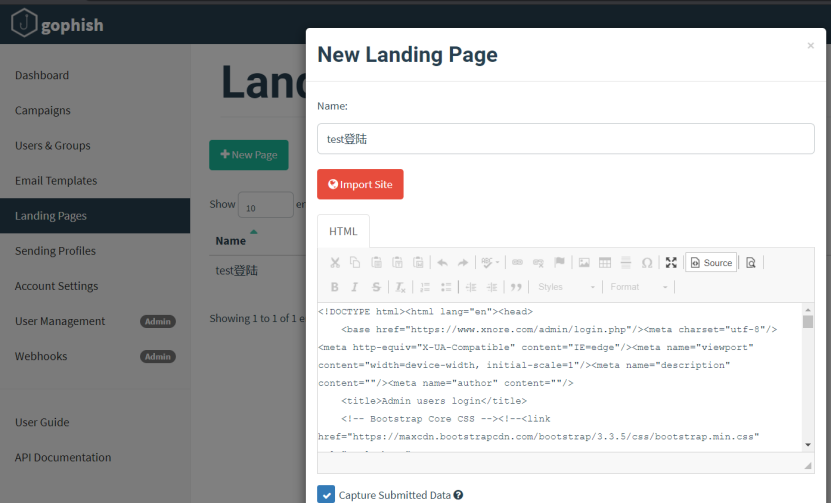
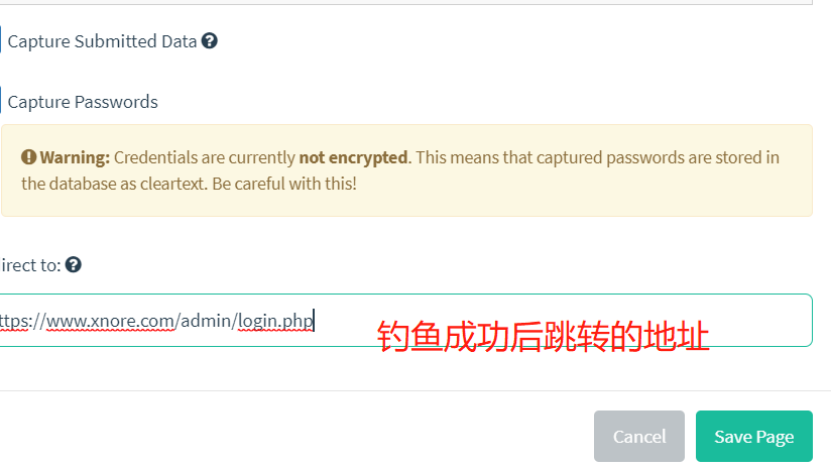
创建活动
选择刚才设置的模板
这里的URL需要对应的端口需要和VPS设置的端口一致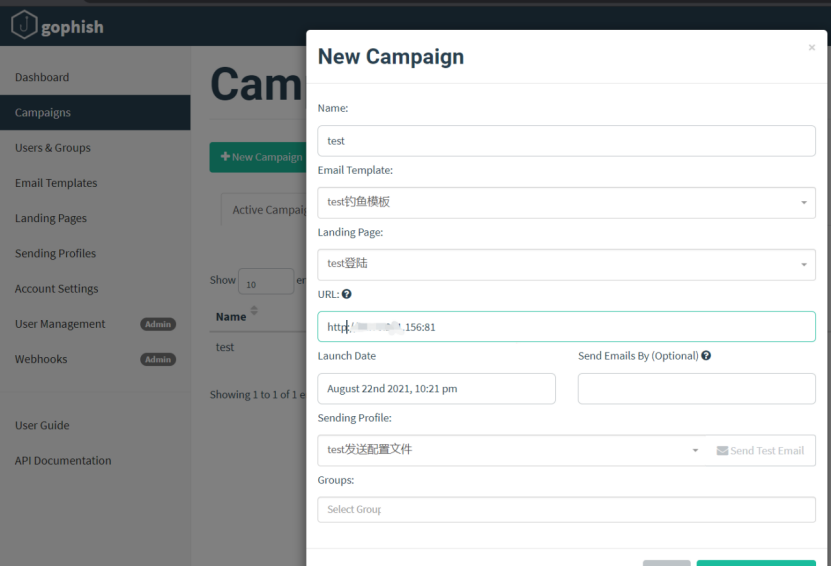
然后会收到一封邮件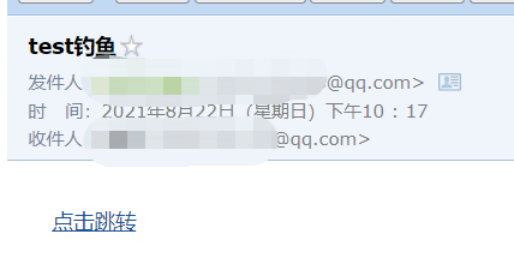
点击跳转到钓鱼页面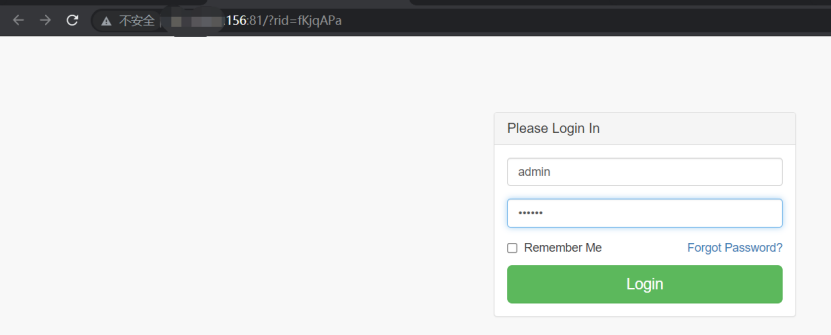
输入账号密码点击Login后又跳转到正确的网站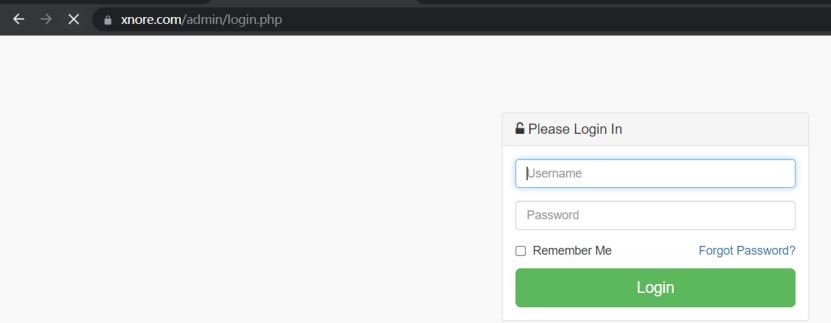
再看看gophish后台